
異能エンジニアが集う「ShowNet」の認証管理基盤で1Passwordが活躍
事例
世界最大級のインターネットテクノロジーイベント「Interop」。その原点は、ネットワーク機器の相互接続性を“実際に動かして確かめる”場を創ることにあった。現在ではその心を受け継ぎながら、最新のインターネット技術を実証する巨大ショーケースへと進化している。会場全体を支えるネットワーク「ShowNet」は、各社が自発的に機材・サービスをコントリビュートし、800名を超えるボランティアエンジニアによってゼロから構築される、世界でも類を見ない実証フィールドだ。ネットワーク機器だけでなく、SaaS、クラウドネイティブ技術、AI基盤、LLMガードレールなど、最新のソフトウェアテクノロジーも含めて「実際に動くもの」を会場内で検証し、来場者がその成果を体験できるように設計されている。多種多様な組織から集まるエンジニアが安全かつ効率的に作業できるよう、利便性と厳格なセキュリティーを両立する運用基盤が求められる。2026年のShowNetではデジタルアクセルズが提供した1Passwordを初めて利用した。どのような設計思想でセキュリティー運用を構築し、1Passwordを活用したのか。ShowNetの設計、構築、運用を主導するトップエンジニア集団であるShowNet NOCチームメンバーの一人の神宮真人さんに話を聞いた。
デジタルアクセルズ:今回のShowNetにおけるセキュリティー運用の設計思想と、1Password導入の活用方法をお聞かせください。
神宮:今年もShowNetにはたくさんの製品・サービスをコントリビューションいただきまして、それらを使ってShowNetのセキュリティーを設計しました。今回のセキュリティー全体像は図1のようになっています。主なポイントは3つ、「脅威監視基盤と連携した能動的なセキュリティサービス」、「安心安全なAI活用を目指したSecurity for AI」、「安全性と利便性を両立する運用基盤」です。1Passwordは3つ目の運用基盤の部分で活用させていただきました。
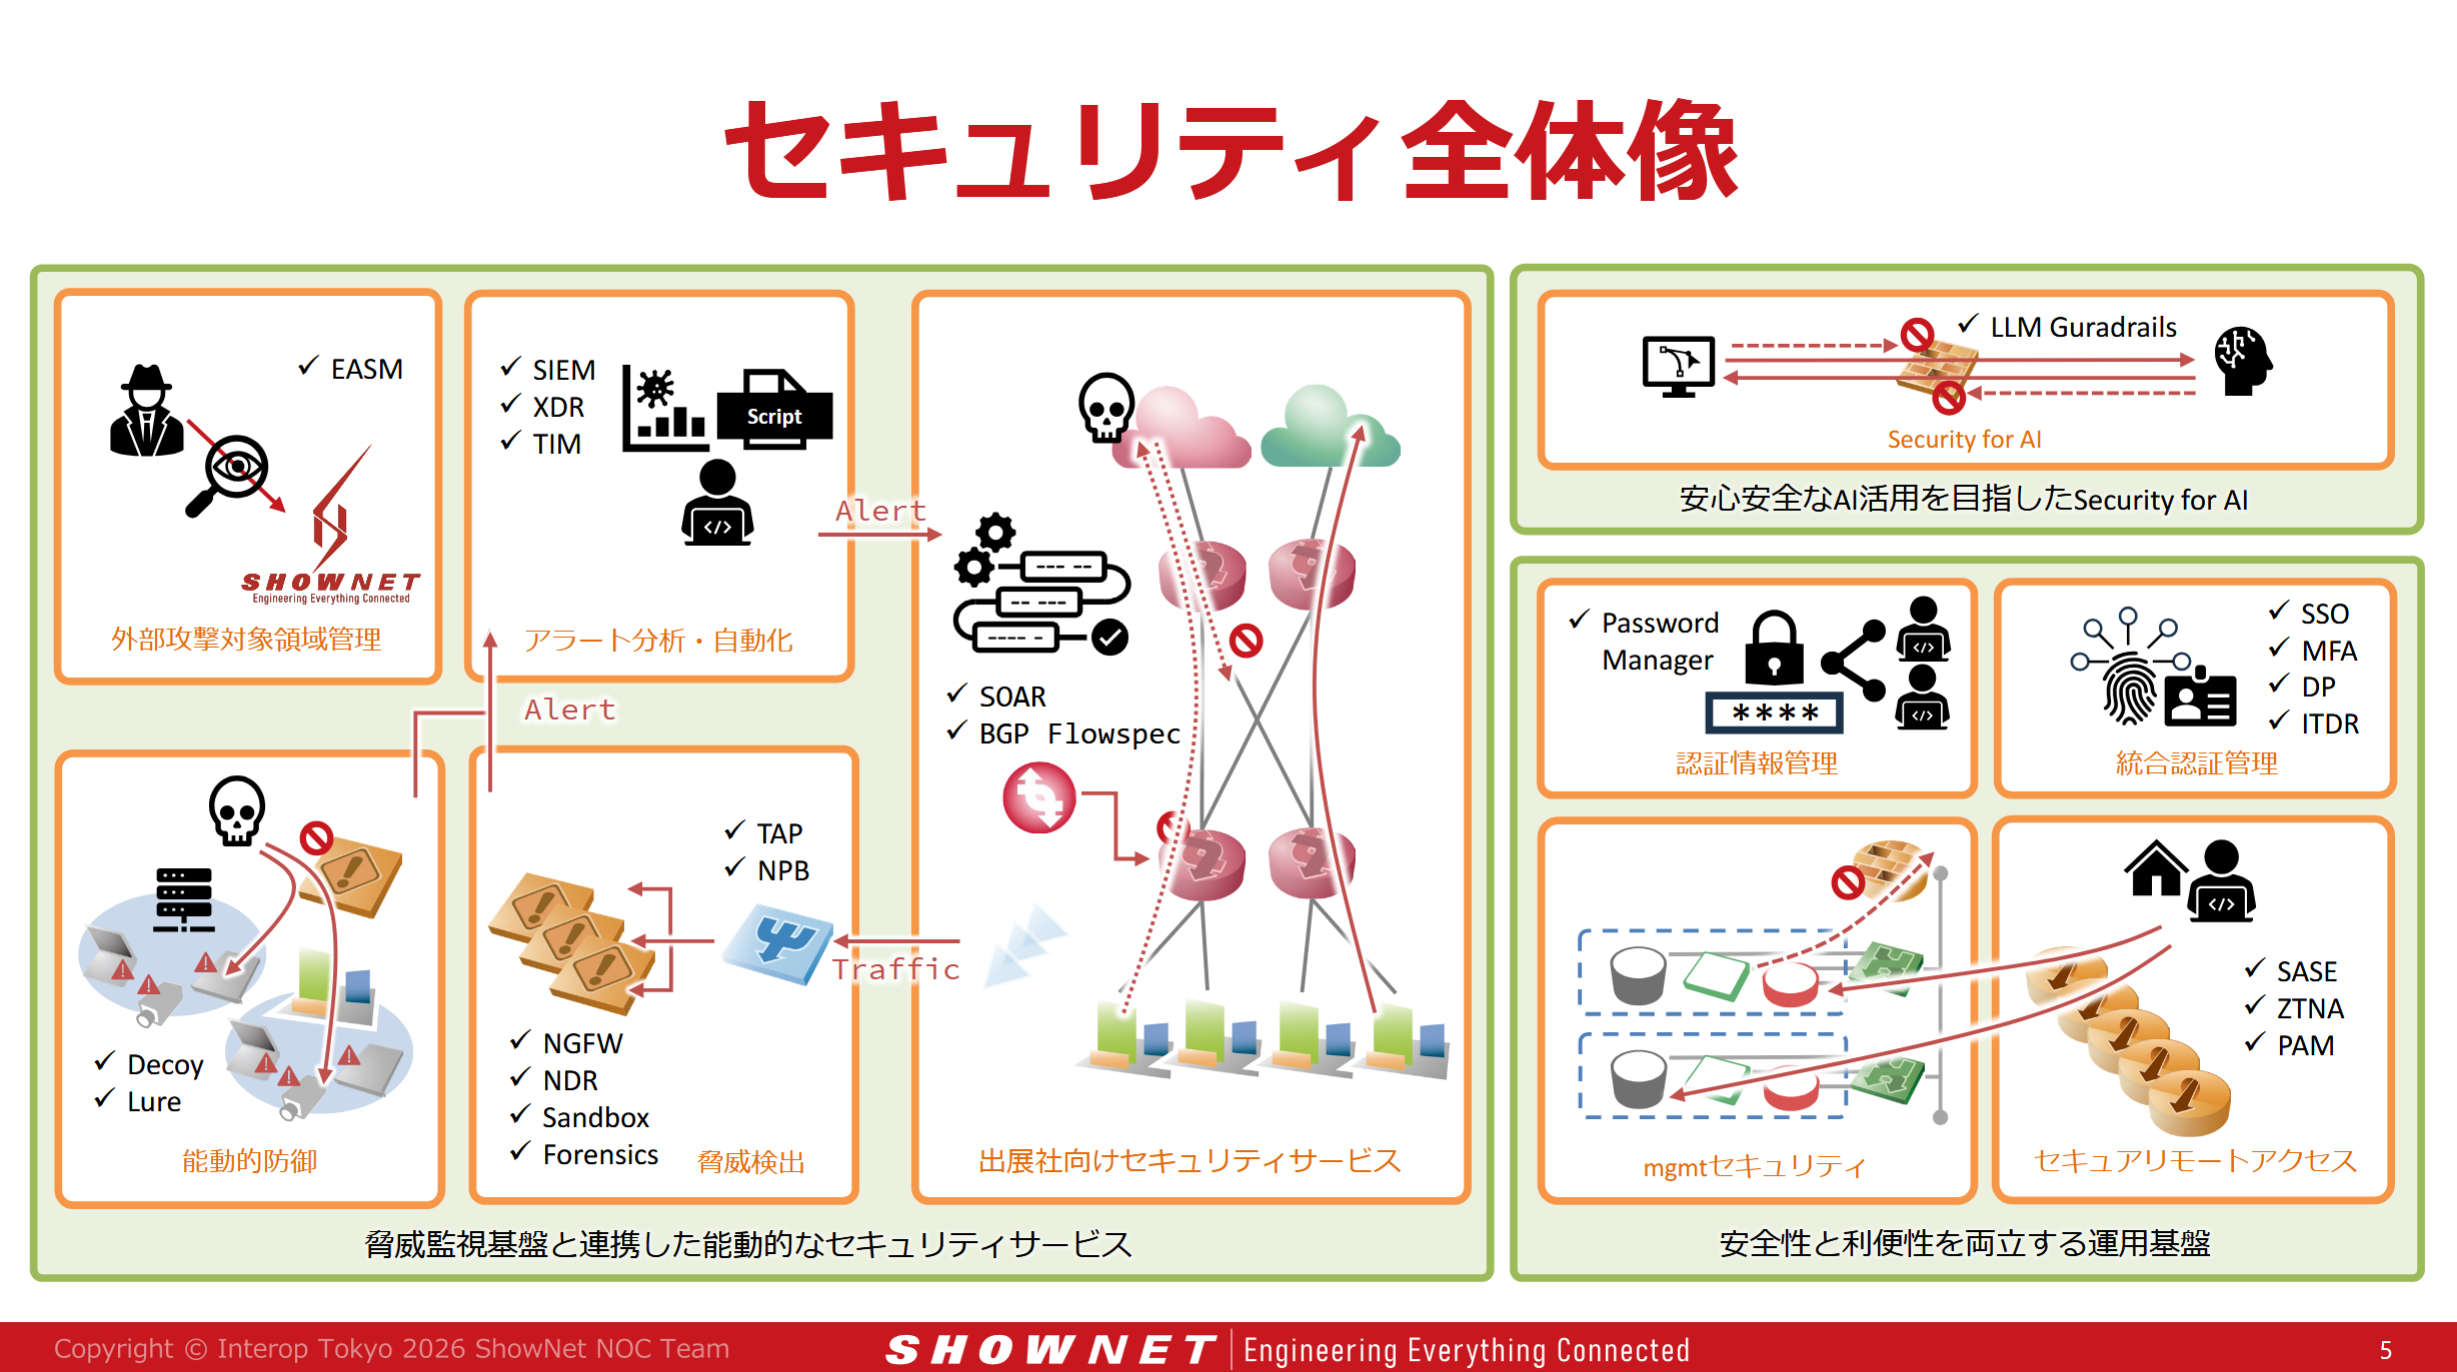
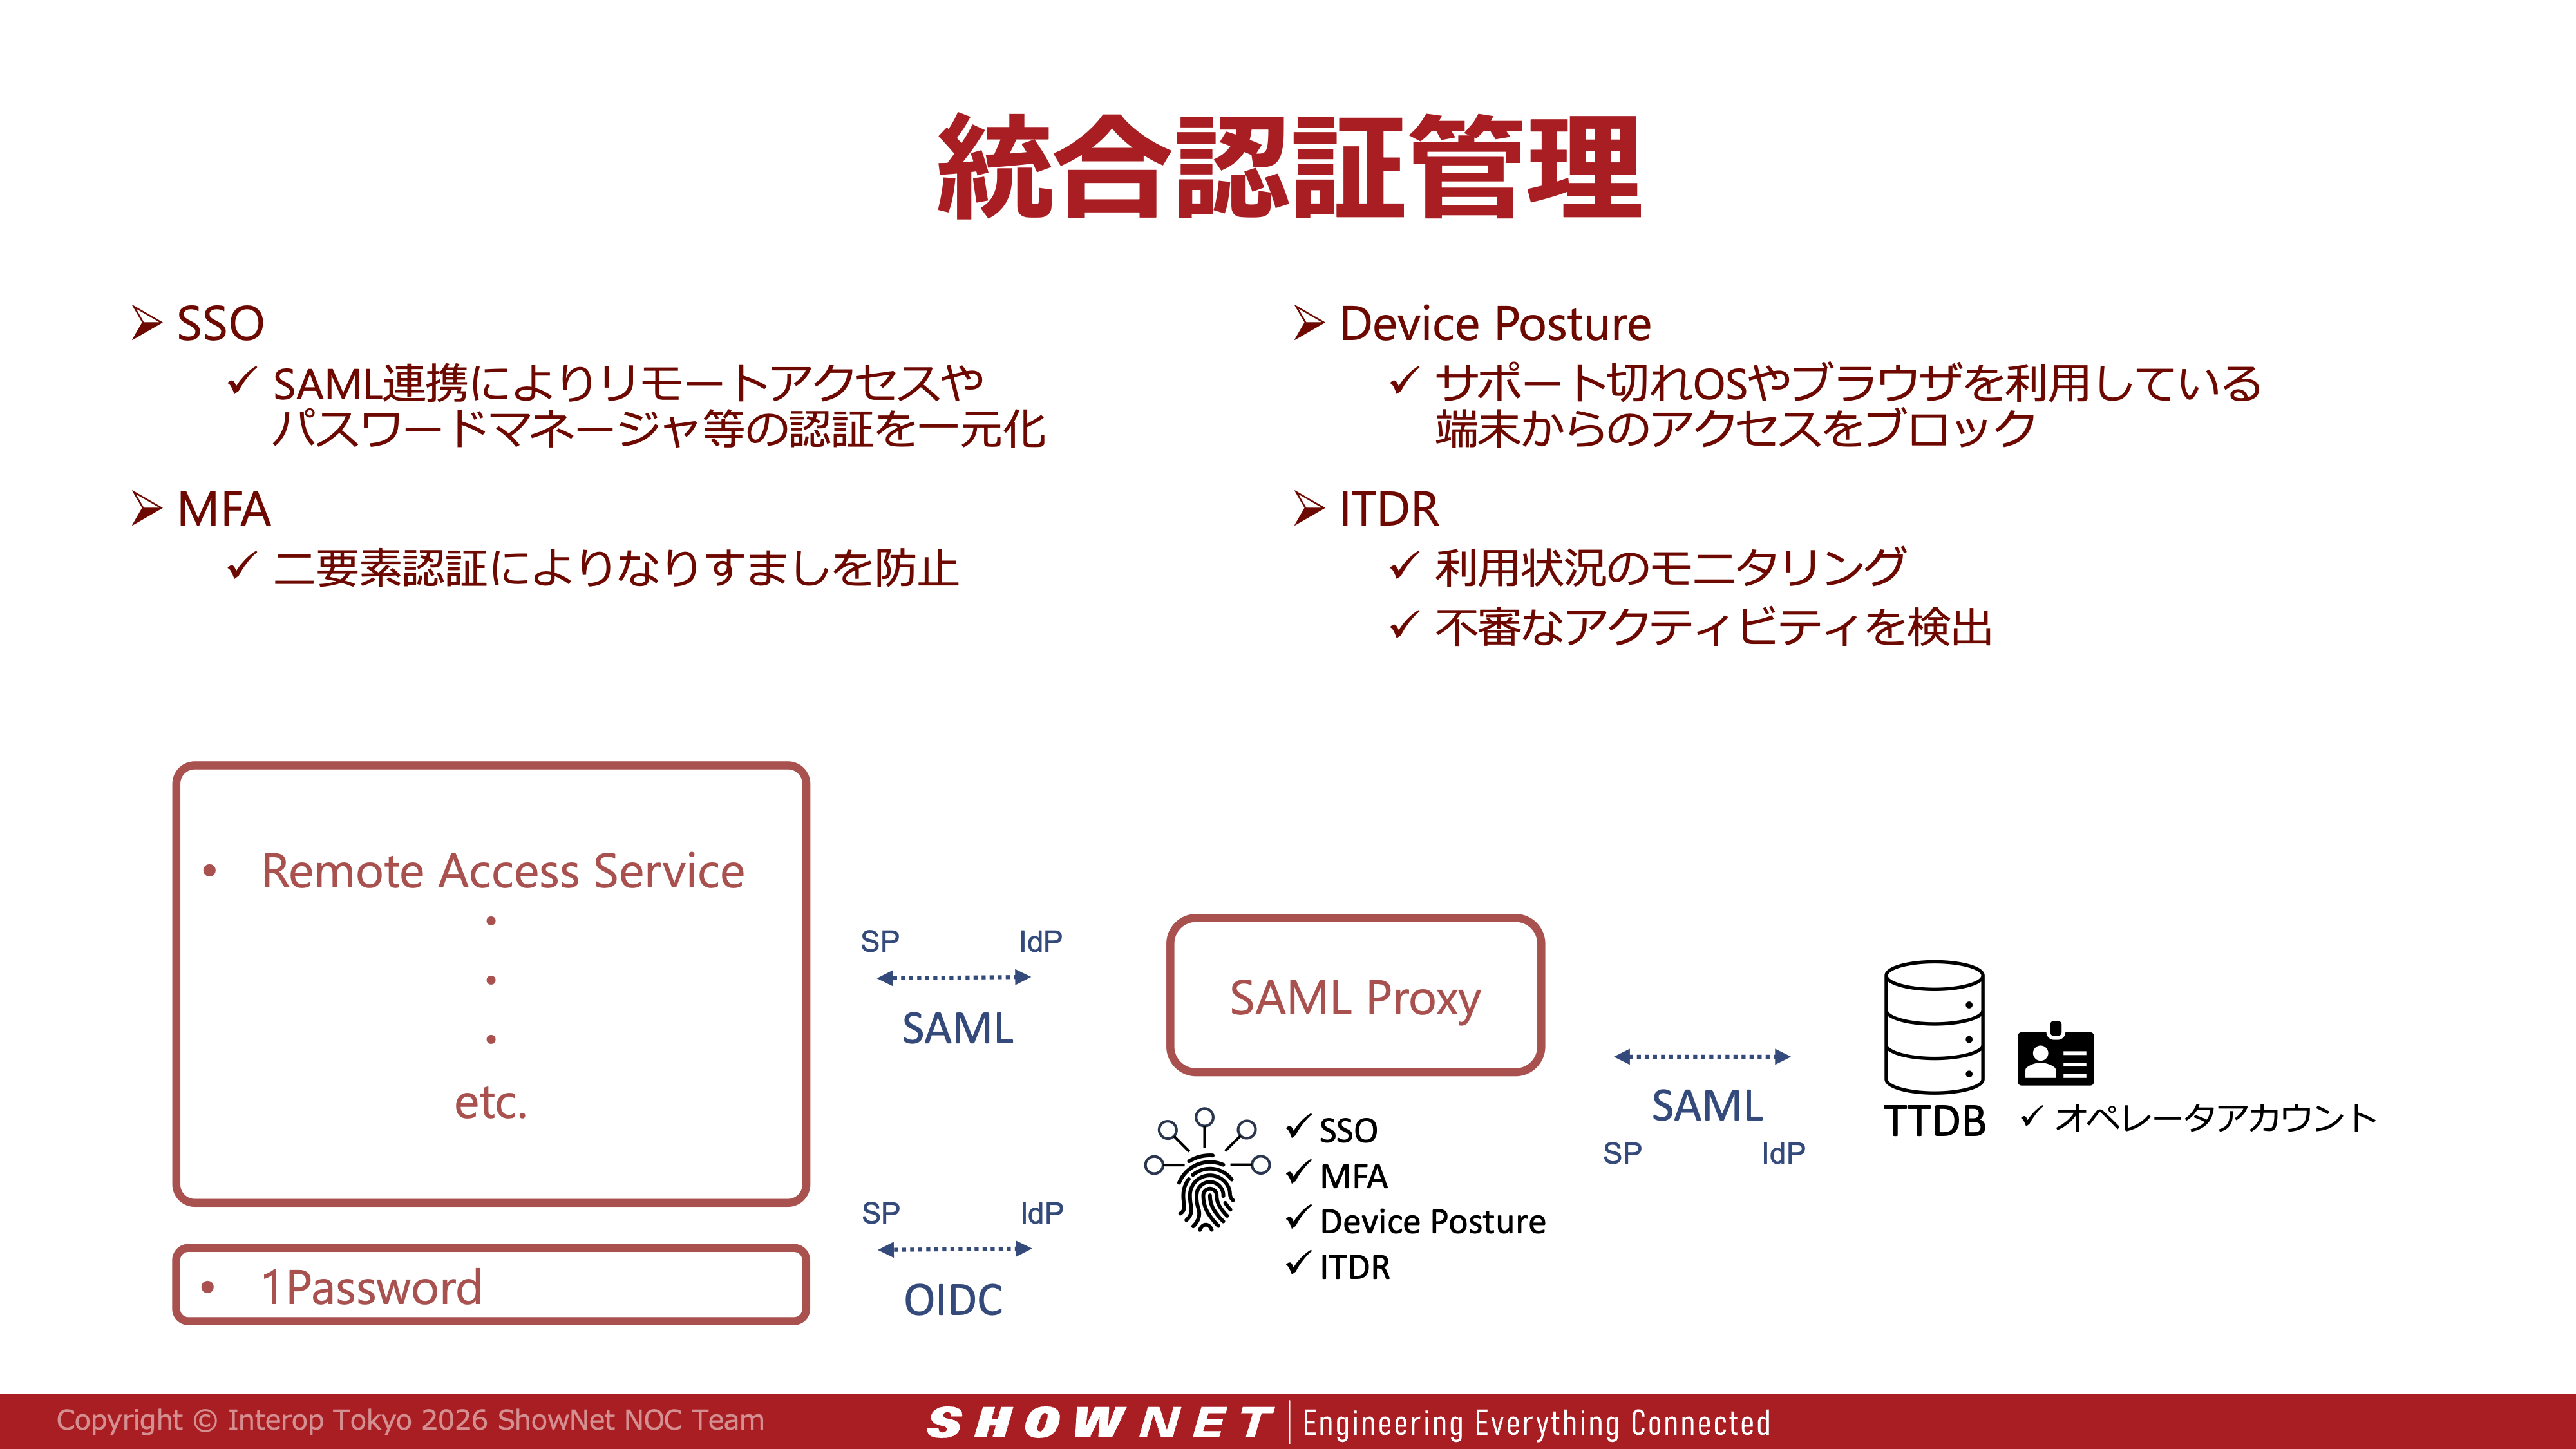
この認証基盤の部分では、ShowNetを構成する機器の認証情報を管理し、構築と運用を担当するオペレーター向けにその情報提供を担保しています。パスワードだったら平文でメモなどに書いて共有するのではなくもっと安全な方法で提供するわけです。
以前のShowNetでは、現地にいる関係者の間で認証情報を共有し構築・検証作業を進めていました。その当時はリモート運用がほとんどなく、現場にいる関係者の間で共有すればよかったからです。しかし近年はリモートからアクセスして設定をするようなオペレーターもいます。そこで認証情報の共有が一つの課題になります。ただ安全なだけではなくて、便利なものを提供しないと使ってもらえません。そこで、パスワード管理については、1Passwordといくつかのパスワードマネージャーを使わせていただきました。今回は特定の人に特定の認証情報を所有してもらう形で管理をしました。
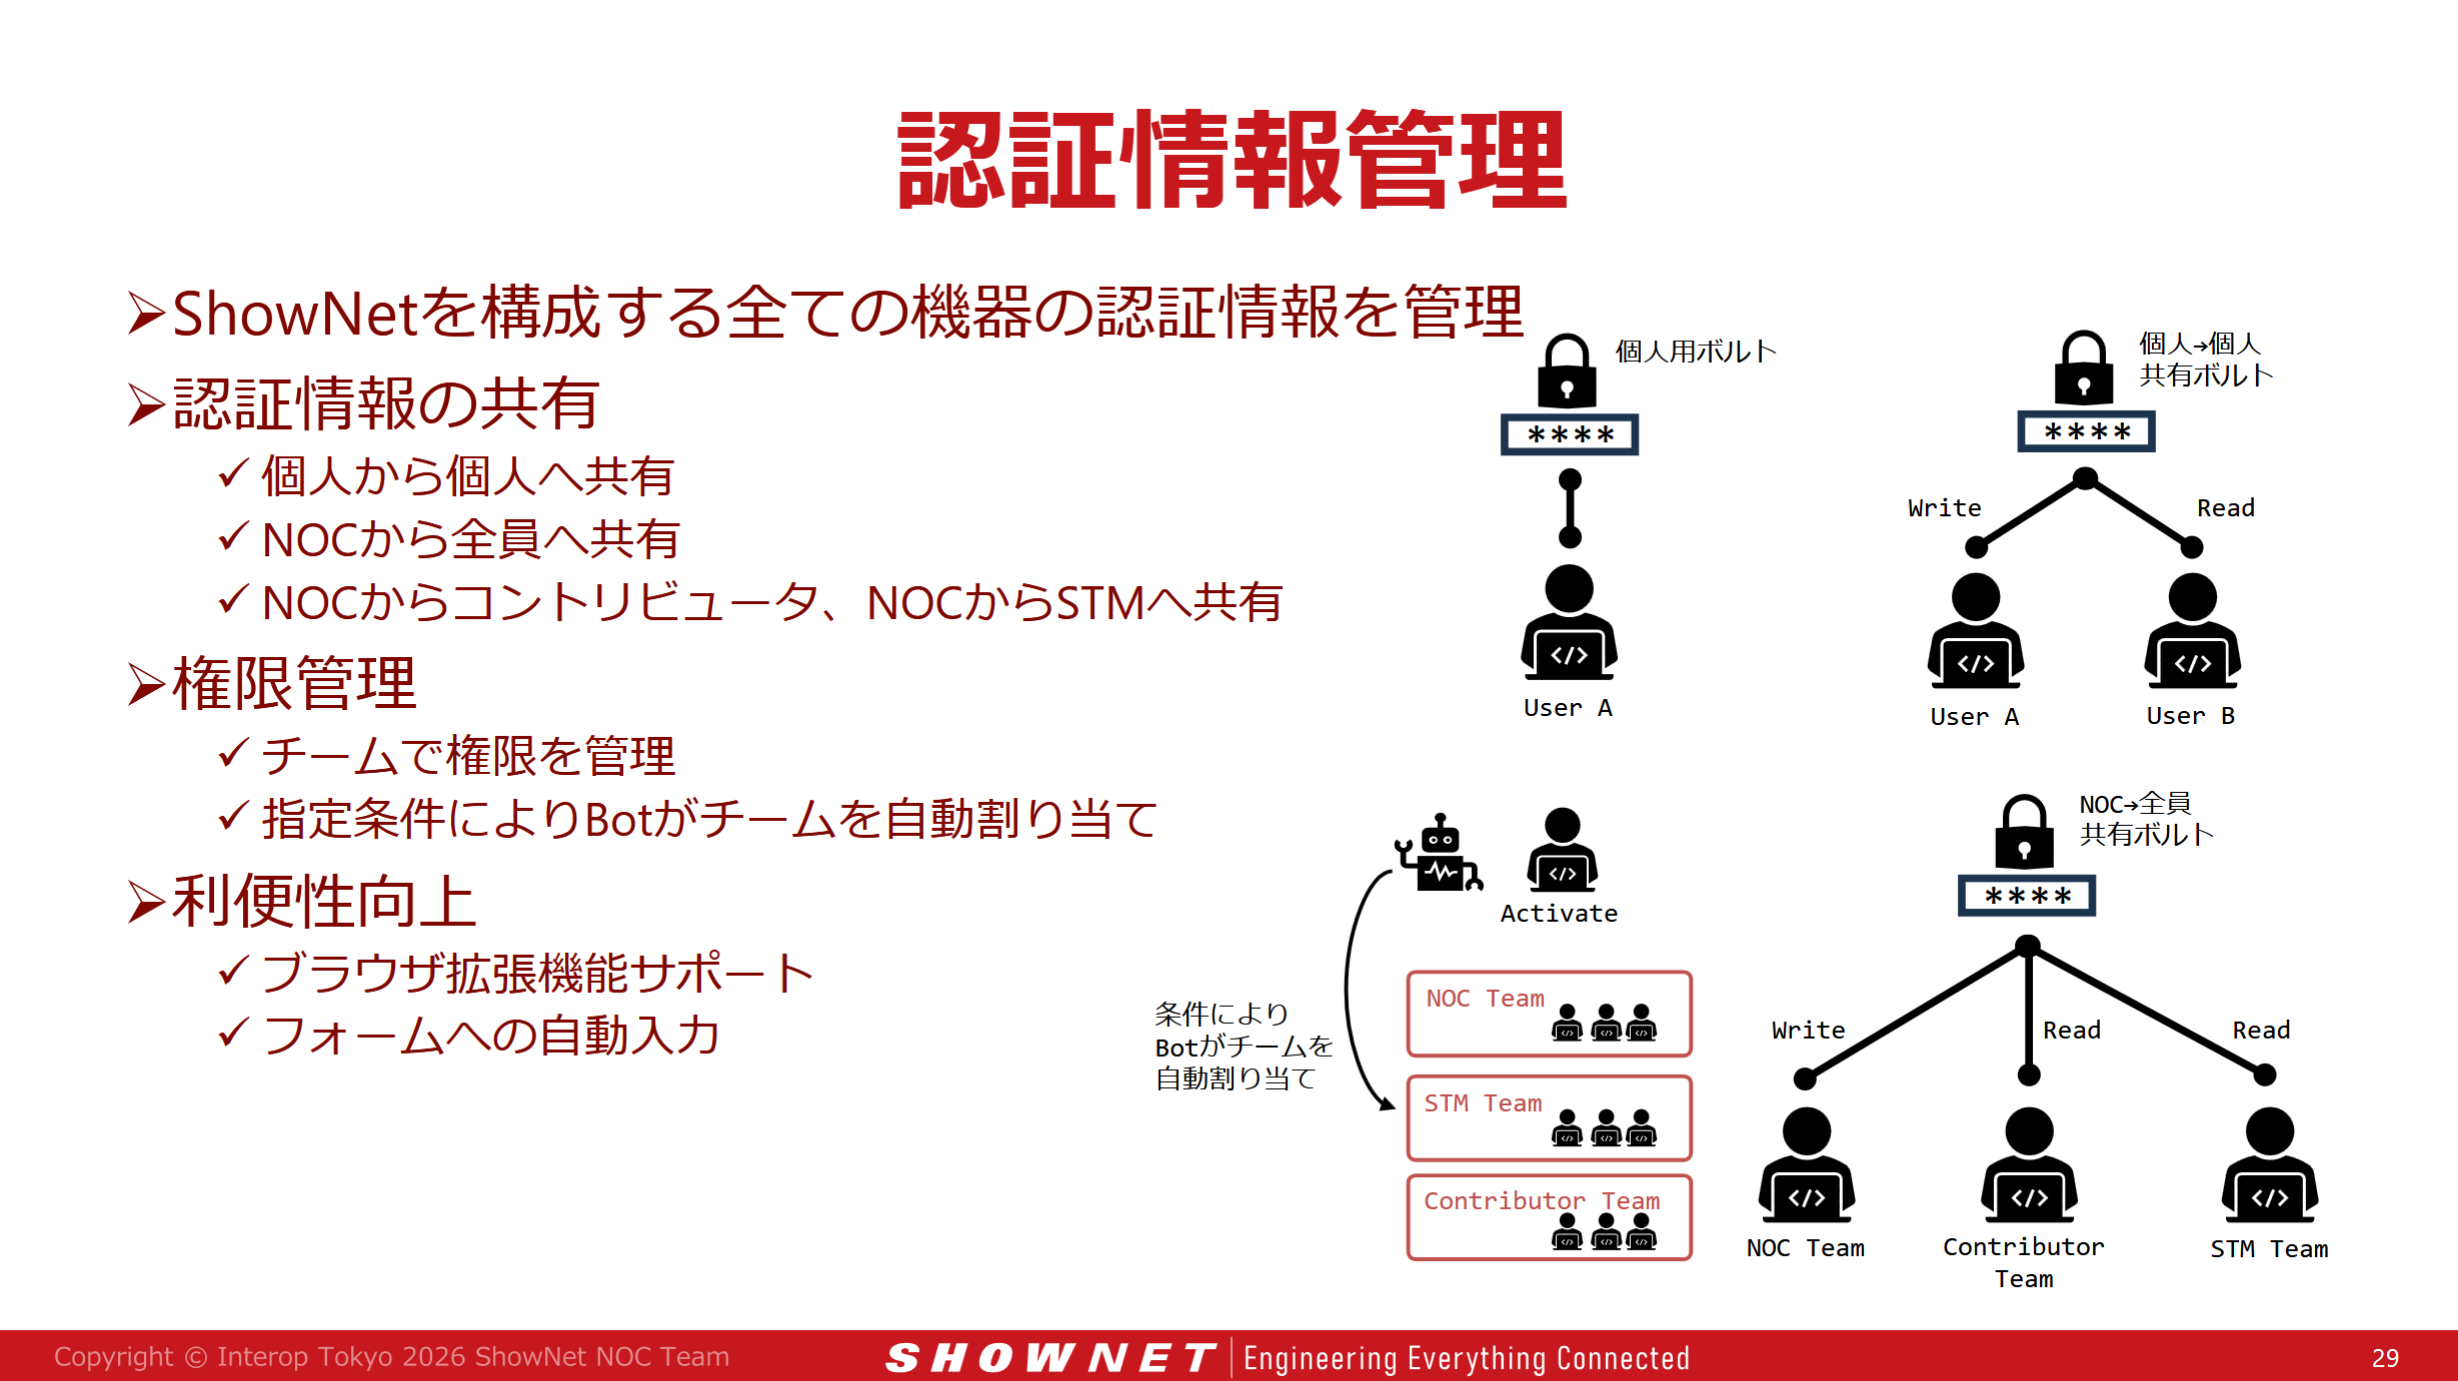
ShowNetの参加者には特性によって、①ShowNetの設計から主体となっているNOCメンバーと、②さまざまな製品やサービスをご提供いただいているコントリビューターの皆様、③ボランティアでShowNet構築を手伝っていただいているSTMという、3つのグループがあります。それぞれ適切な権限をつけて共有をしています。
どの機器にどのパスワードが設定されているかをパスワードマネージャーの保管庫で共有し、みなさんに参照してもらい使っていただくという形で進めました。その際にはパスワードマネージャーの機能を活用して、どのメンバーグループにどのフォルダーをどの閲覧権限で共有するといったところを細かく設定しました。実際には、パスワードマネージャーごとにいくつかの共有フォルダーを作りましたが、基本的には同じルールで共有しました。ブラウザーの拡張機能としても使えるので、皆さん便利に使われていたと思います。
ShowNet独特の課題と運用上の工夫
運用上はShowNet特有の課題がありました。
ShowNetでは一般の企業とは違い、最初から全メンバーが使うアカウントが決まっているわけではありません。ShowNetの構築中にも、例えば機器のデバッグのために急遽エンジニアのアカウントを追加することがあります。そのタイミングですぐに使い出せないと不便です。
例えば、ユーザーを招待するのを、1時間に1回新規メンバーをチェックして招待する、という運用だと、アップデート担当者に待ち時間が発生してしまいます。新しいアカウントが増えたら即座にそのアカウントをアクティベートしてあげて招待することをやりたいと思っていました。そのために、自動化のツールを実装して運用していました。
ShowNetの場合、まずコントリビューターやSTMのメンバーとして登録されると、TTDBというデータベースにメンバーとして登録されます。ShowNetではその情報を基に、シングルサインオン環境を整備しています。TTDBのユーザーの認証情報を、1Passwordでも使う形にしていました。SAMLとOIDCプロトコルを使って連携させました。
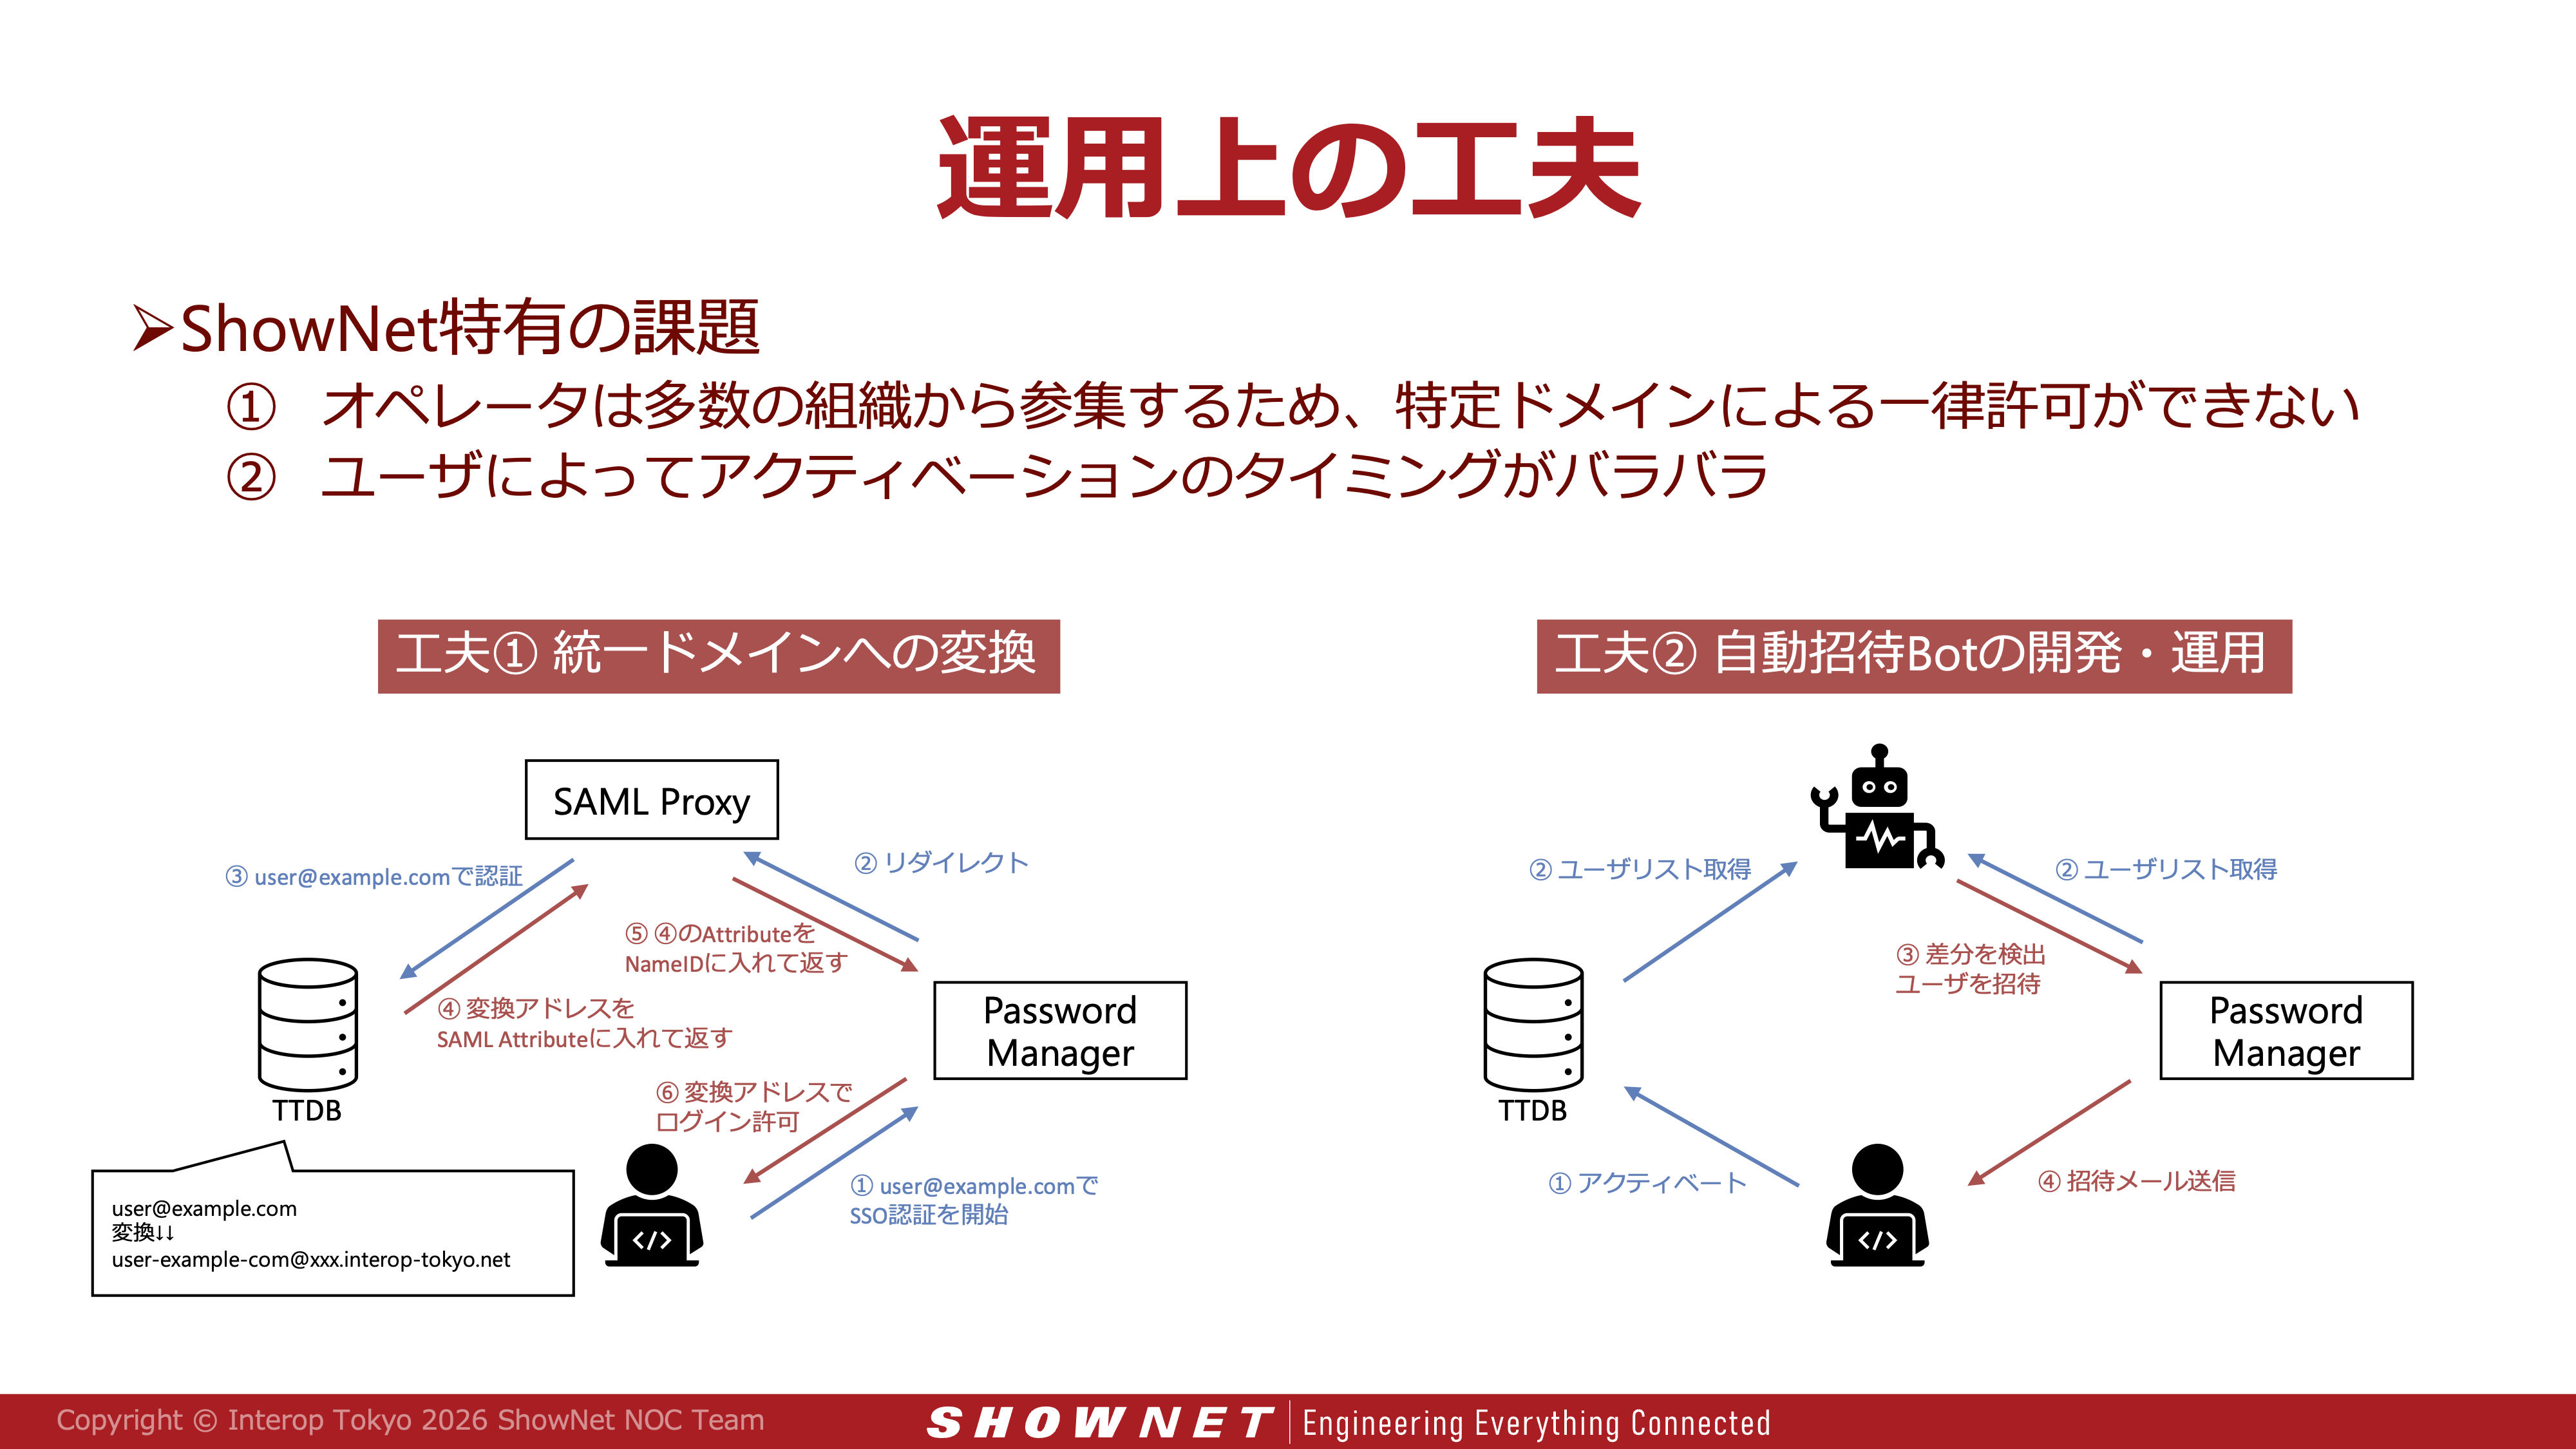
ユーザーが増える場合は、まずはTTDBの方でアカウントアクティベーションをして、そのTTDBの方で設定したパスワードや2要素認証のデバイスを使って、1Passwordでログインできるようにしています。普通は1Passwordにユーザーを登録するのでしょうが、まずTTDB側に登録するのです。
そして、TTDB上でユーザーのアカウントを作成すると、われわれが作ったボットが1Passwordのアカウントリストを取得して、TTDBのアカウントリストとの差分を取り、TTDBにしかアカウントがない場合は、1Passwordでそのユーザーを招待するようにしました。実装としては1Password CLIを使うコードをPythonで書きました。つまり、1Password CLIをインストールしたマシンでPythonを動かして、招待を送信させました。
この仕組みは、ShowNetの報告資料のスライドの「運用上の工夫」の右側の部分になります。左の方は1Passwordでは適用していないところです。一般的な企業ではみんな同じドメインを持っているわけですが、ShowNetでは別々の組織から参加するわけです。時にはGmailとかYahoo!メールなどのフリーメールを使ってアカウントを作る方もいらっしゃいます。そこで、一般のパスワードマネージャーでは特定のドメインをホワイトリスト形式で設定して透過させるような仕組みで設計されていると思います。
1Passwordの場合も当初はそうした対応が必要かと思っていたのですが、エンタープライズプランの場合は、異なるドメインのユーザーでも登録・招待できる仕様でしたので、必要ありませんでした。
SSO利用者の3割が1Passwordを利用
デジタルアクセルズ:では実際の利用状況はどうだったのでしょう?
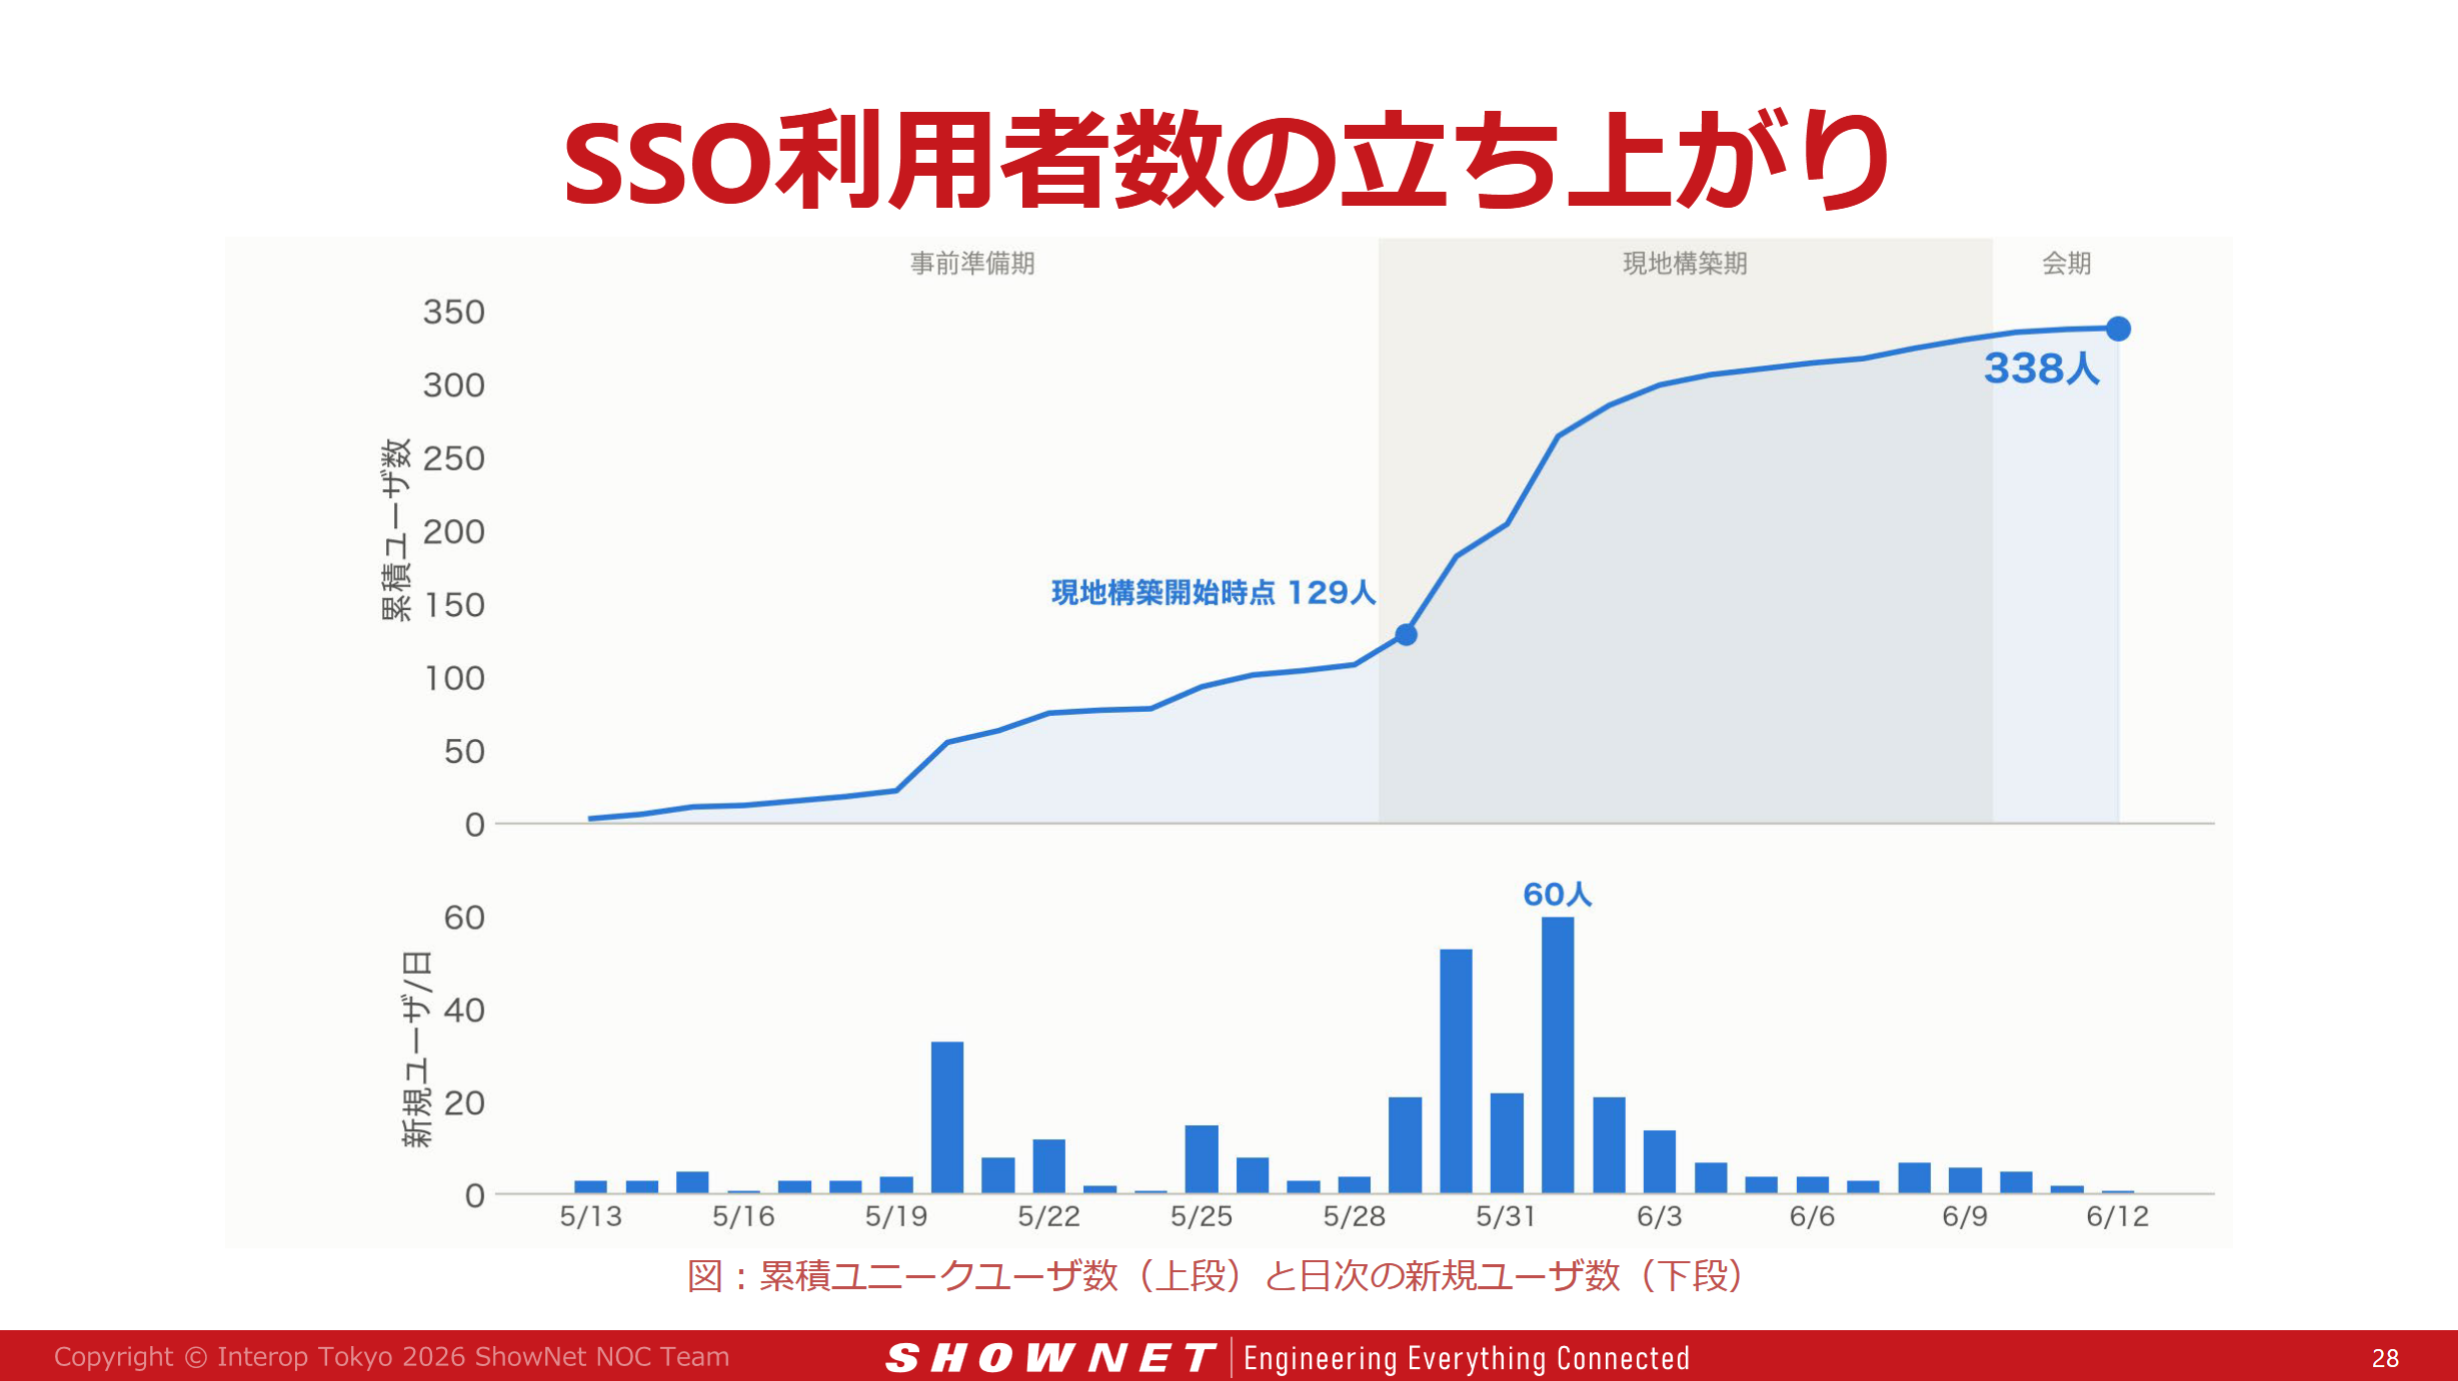
神宮:ShowNetの全期間内に、1Password以外も含めて、シングルサインオンを利用した全ての利用者数を集計して時系列化したグラフ(SSO利用者数の立ち上がり)は図のようになります。
ShowNetのスケジュールとしては、展示会場(幕張メッセ)に入る前の事前準備期があります。機器搬入前の仕込み段階で認証情報が必要になることがあるため、パスワードマネージャーに関してはこの期間から利用者がいます。そして展示会の2週間ほど前から会場で現地構築が始まります。今年は5月29日から会場入りのため、その時期に急激に利用者が増えています。
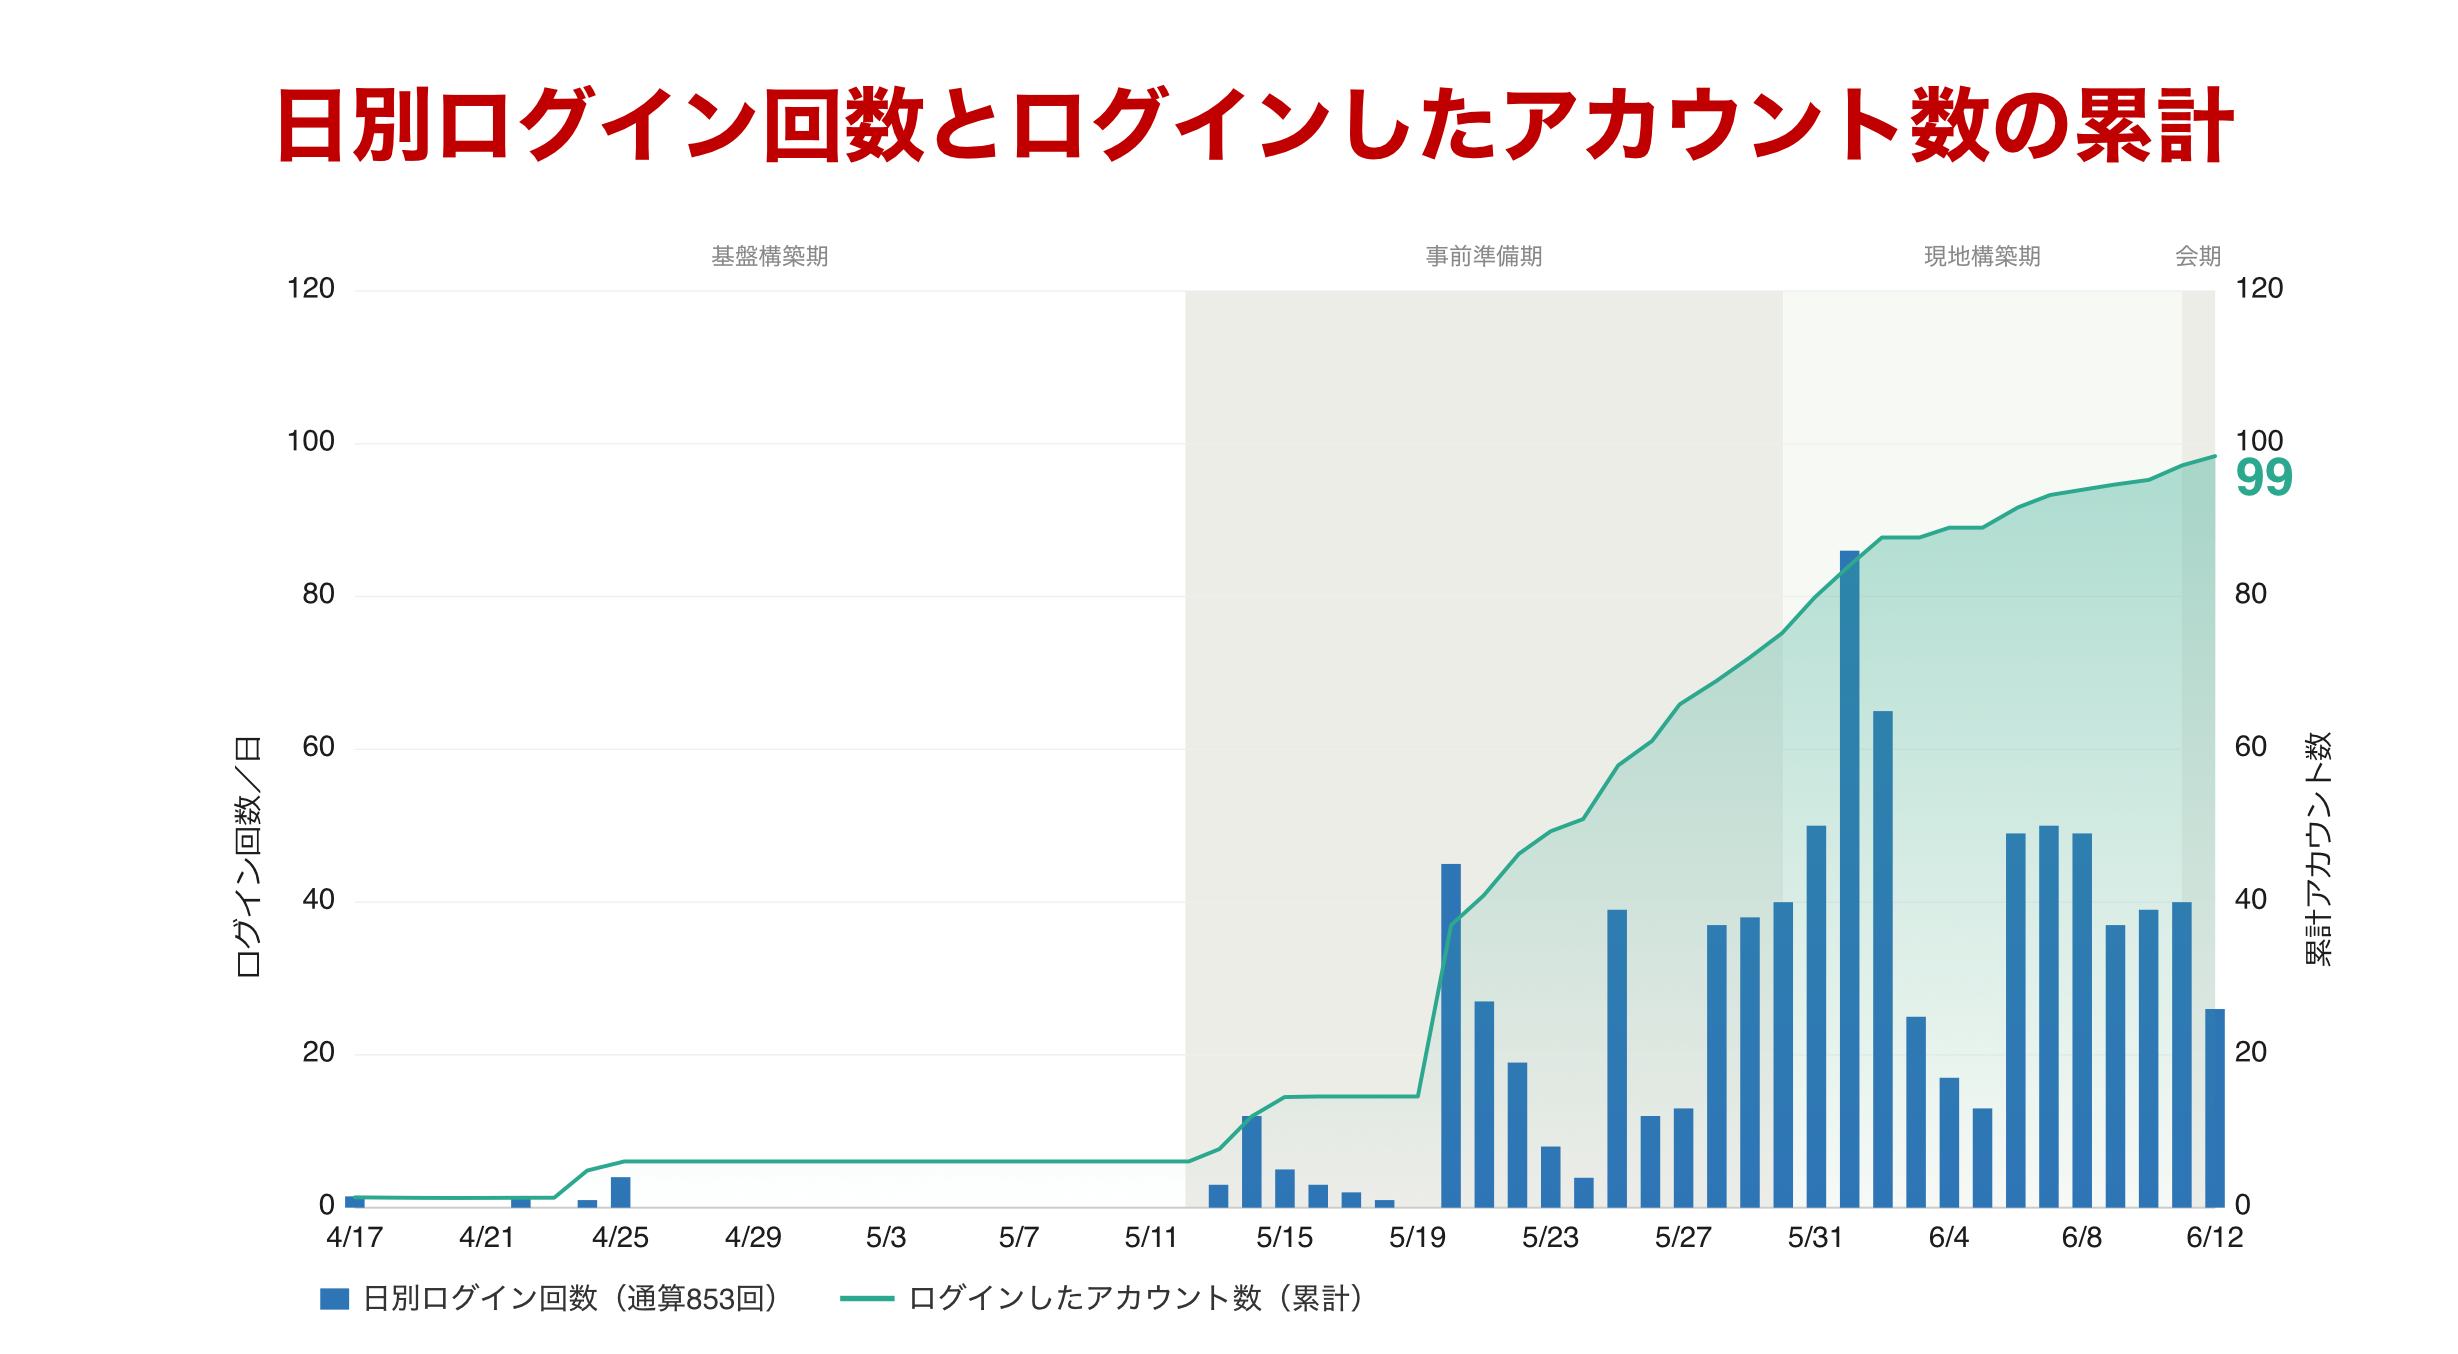
このグラフでは、他のツールも入っていますので、1Passwordの監査ログだけで集計した図も作ってみました。それが次のグラフ(図6)です。これは1Passwordの監査ログから、日別のログイン回数とアカウント数の累計を集計して、時系列でグラフ化したものです。
全期間では通算853件のサインインと1322件の移譲セッションが発生していました(注:移譲セッションは、サインインした後にCLIなど経由で何か操作をしたというセッションを指す。管理者や開発者がシステム連携、自動化、または代理管理のための権限設定を行い、それに基づいてシステムやプロセスのセッションが開始された操作を指していると推定できる)。
デジタルアクセルズ:実際に使ってみての感想はどうでしたか?
神宮:私は個人的には昔から1Passwordユーザーでしたので慣れていました。エンタープライズ版を使うのは今回初めてだったのですが、共有の仕組みがかなり細かく実装されていた印象です。コンソールの操作も直感的に操作しやすい設計になっていてとても使いやすかったです。
オペレーターに展開したときは、1Passwordと別のパスワードマネージャーのどちらでも好きな方を使っていただけるように案内しましたが、1Passwordを使っている方の方が目立っていたような印象がありました。ただ、両方のパスワードマネージャーをインストールした状態でログインフォームにアクセスすると、両方のパスワードマネージャーのダイアログが出てきてしまいます。両方一緒に使うのは現実的ではないですね。
デジタルアクセルズ:シークレットの共有機能についてはどう思いましたか?
神宮:APIキーなどをシェアするケースがそもそもそんなに絶対量として多くないので、共有はそんなに多くはなかったですね。数件だったと思います。
デジタルアクセルズ:他のパスワードマネージャーと1Passwordでは、保管庫の機能やアクセス権限の付与のところで少し仕組み上の違いがあると思いますが、何か問題が起きたり、こっちの方が使いやすかった、といったところはありましたか?
神宮:権限の付け方は大きく変わるところはなく、同じようなポリシーで運用できました。ただ、異なるパスワードマネージャーを使うと、どっちかにしかない情報っていうのは必ず生まれてしまいます。一元管理をできればしたかったんですけども、結局それはできずに今後の課題に残った形ですね。
デジタルアクセルズ:ありがとうございます。他に感じられたことはありますか?
神宮:1Passwordには他にもいろいろな機能があると思いますが、今年は全てを使いこなせなかった感じです。ShowNetには短い期間で、いろんなツールがコントリビュートされるので、それらを立ち上げて最後まで使いこなすのはなかなか難しいところがあります。来年は多分もっと慣れて、活用できるだろうと思っています。
Interop Tokyo 2026のShowNetのセキュリティ分科会の資料を閲覧するには、次のURLで来場者登録が必要です。登録後にご覧ください。このshownet.confのアーカイブ資料配信期間は10月末までです。ご注意ください。
https://forest.f2ff.jp/login?project_id=20260801
デモのご依頼、お問い合わせやお申し込みは1Password専用ウェブサイトへ
https://www.digitalaccels.com/products/1password