
1Passwordのデータは、2つの秘密を組み合わせた鍵で暗号化されています。本人が覚えるアカウントパスワードと、端末が保存するSecret Keyです。どちらも1Password側には渡らないため、1Password側でリセットすることも、代わりに取り出すこともできません。2つの役割を取り違えると、端末をなくしたときにパスワードだけを変えて安心する、ヘルプデスクがSecret Keyを全文聞き出す、といった誤った対応が起きます。このページでは、2つの秘密が守る範囲、Secret Keyがある場所、アカウントパスワードの決め方、漏れたときやなくしたときの対処、ヘルプデスクで扱える範囲、Unlock with SSOとの違いを説明します。アカウントパスワードの条件の設定はアカウントパスワードポリシーで扱います。
2つの秘密が守る範囲
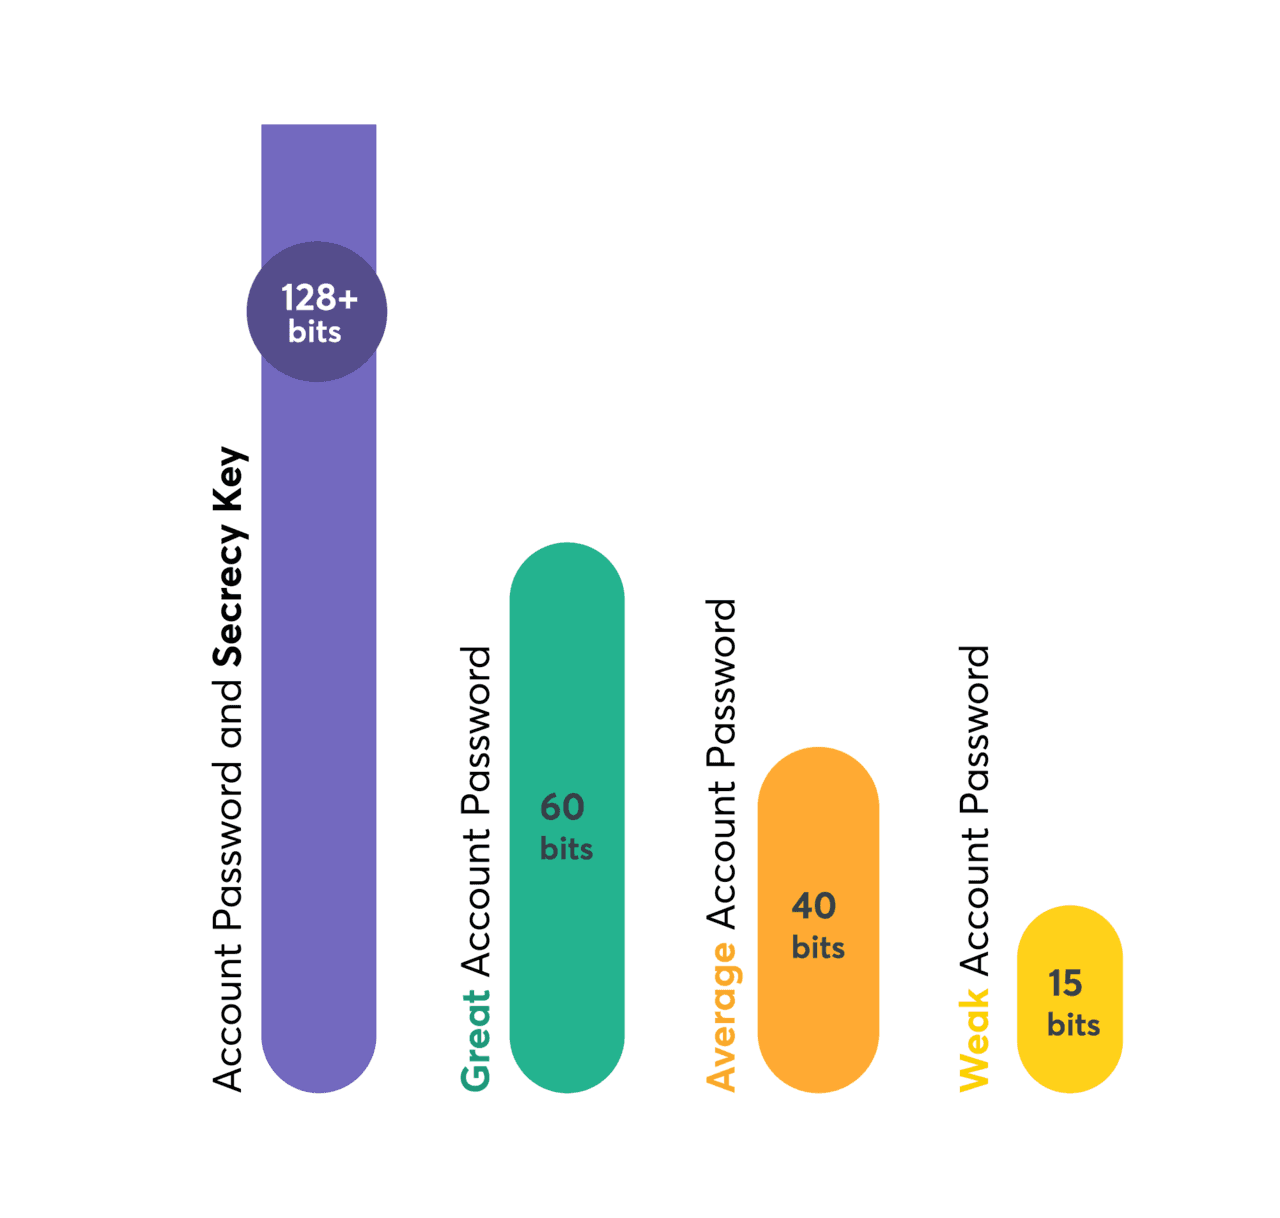
アカウントパスワードとSecret Keyは、組み合わせて1つの暗号の鍵になります。性格は正反対です。
| 観点 | アカウントパスワード | Secret Key |
|---|---|---|
| 誰が持つか | 本人の記憶だけ | 本人の端末とEmergency Kit |
| 作られ方 | 本人が決める | 本人の端末の中で作られる |
| 強さ | 覚えられる長さに限られる | 128ビットの強さを持つ |
| 守る場面 | 端末やそのバックアップを他人に触られたとき | 1Passwordのサーバー側のデータを総当たりで解こうとされたとき |
覚えられるパスワードは、平均すると40ビット程度の強さにとどまります。Secret Keyは覚える必要がないため、推測がまったく現実的でない強さを持たせられます。サーバーのデータが盗まれても、Secret Keyなしでは解けません。端末が盗まれても、アカウントパスワードなしでは開けません。
Secret Keyは製品のライセンスキーではなく、購入とは関係のない暗号の鍵です。アカウントパスワードを忘れたときに代わりに使えるバックアップのコードでもありません。
Secret Keyがある場所
Secret Keyは、新しい端末で初めてサインインするときに入力します。その後は、サインインしたアプリとブラウザーに保存されるので、毎回入力する必要はありません。暗号化された写しは、端末のバックアップとキーチェーンにも入ります。iCloudキーチェーンやAndroidのバックアップから端末を戻せば、アカウントパスワードだけで開けます。
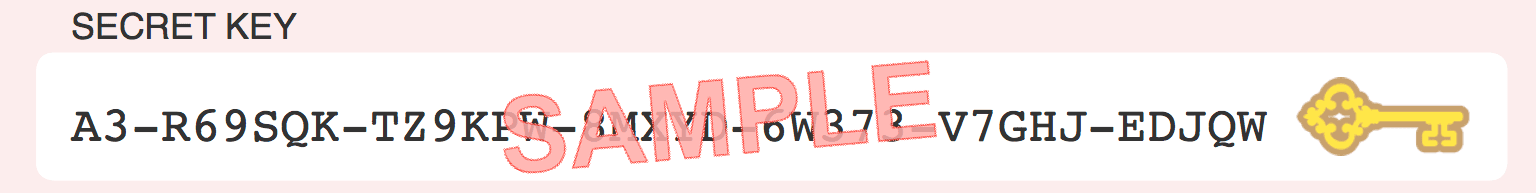
【注意】 Safariでは、少なくとも7日に一度1Password.comにサインインしないと、保存されたSecret Keyを見つけられなくなります。Safariだけで使っている人は、Emergency Kitがないと新しい端末でサインインできなくなります。ほかのブラウザーかアプリにもサインインしておくよう案内してください。
アカウントパスワードの決め方
社員には、次の3つを満たすパスワードを求めます。
- ほかのどこでも使っていない。別のサイトから漏洩したパスワードは、1Passwordへのサインインにも試されます
- 自分で考えたものではなく、パスワードの生成機能で作った
- 忘れない。単語の間にスペースやハイフンを入れると入力しやすくなります。覚えるまでは書き留めてもかまいません
数字や記号、大文字を必ず含める必要はありません。組織として条件を課す場合は、ポリシーで設定します。ポリシーは遡って効かず、既に参加している人は、パスワードを変えるか復旧を受けるまで古い条件のままです。変更は本人がアカウントを管理のパスワードを変更から行います。
漏れたとき、なくしたときの対処
起きたことによって、取るべき手当てが違います。
Secret Keyを人に見られた
アカウントを管理のSecret Key の再生成で、新しいSecret Keyに替えます。アカウントパスワードを入力して再生成し、新しいEmergency Kitを保存します。その後は、サインインしている全ての端末で、新しいSecret Keyとアカウントパスワードを求められます。
ロックされた端末をなくした
Secret Keyを再生成し、なくした端末の認証を解除します。アカウントパスワードは端末に保存されないので、誰かに知られたと考える理由がなければ変える必要はありません。
ロックが解除された端末を触られた
パスワードやSecret Keyを変えるだけでは足りません。その人のキーセットが入れ替わらないためです。一時停止してから復旧で作り直します。手順は復旧の実行手順で扱います。
ヘルプデスクで扱える範囲
Secret Keyの先頭の8文字は、バージョンを表す2文字と、識別子の6文字です。この部分は1Password側も把握していて、トラブルの調査に使われます。アカウントを管理の画面でも、先頭の8文字だけが表示され、残りは伏せられています。
社内のヘルプデスクが問い合わせで尋ねていいのは、この先頭の8文字までにします。残りのSecret Keyとアカウントパスワードは、誰にも伝えさせません。1Passwordのサポートがパスワードを尋ねることはなく、SMSで連絡することも、SMSを2要素認証に使うこともありません。SMSで届く1Passwordの認証コードは、フィッシングとして扱うよう周知してください。
古いEmergency Kitでは、Secret Keyが「Account Key」という以前の名前で書かれていることがあります。同じものなので、問い合わせを受けたら読み替えてください。
Unlock with SSOを使う場合
Unlock with SSOを使うと、チームメンバーはアカウントパスワードとSecret Keyの代わりに、IDプロバイダーのサインインで1Passwordを開きます。所有者は例外で、SSOを導入した後もアカウントパスワードとSecret Keyで開きます。仕組みはUnlock with SSOの仕組みと制約で扱います。