
異動の作業は、足す方には気付く人がいて、外す方には誰もいません。新しい部署で必要なものがそろえば異動は終わったことになり、前の部署の保管庫に残っていても本人は困りません。棚卸しで3つの部署の保管庫に入っている人が見つかるのは、この積み重ねです。退職と違って外す動機が働かないぶん、手順として決めておく必要があります。このページでは、異動で見る3つの層、付け替えの順序、グループを変えても外れないもの、規模ごとの進め方、クレデンシャルを変えるかどうかの判断、記録の残し方を説明します。定期的な見直しは保管庫とアクセス権の棚卸しで扱います。
異動で見る3つの層
人から対象者を開くと、タブが並びます。異動で確かめるのは次の3つです。
| 層 | 見る場所 | 放置すると起きること |
|---|---|---|
| グループの所属 | グループのタブ | 前の部署の保管庫に入ったまま残る |
| 保管庫の個別のアクセス権 | 保管庫のタブ | グループを外しても保管庫が見え続ける |
| 環境と管理のパーミッション | 環境のタブとグループのパーミッション | 開発者向けの変数や管理操作が手元に残る |
1つ目だけを直して終わりにする例が多く見られます。3つを1枚のチェックリストにして、異動のたびに上から確かめる形にしてください。
付け替えの順序
原則は、新しい所属を先に足し、前の所属を後で外す形です。逆にすると、引き継ぎが終わる前に前の部署の資料へ届かなくなり、異動初日に問い合わせが発生します。外すのは引き継ぎが済んだ日、と決めておくと運用が安定します。
グループ側から操作する方が早く済みます。対象のグループを開き、管理から所属する人を選び直します。1人ずつ人の画面をたどるより、異動する人数が多いときの取りこぼしが減ります。
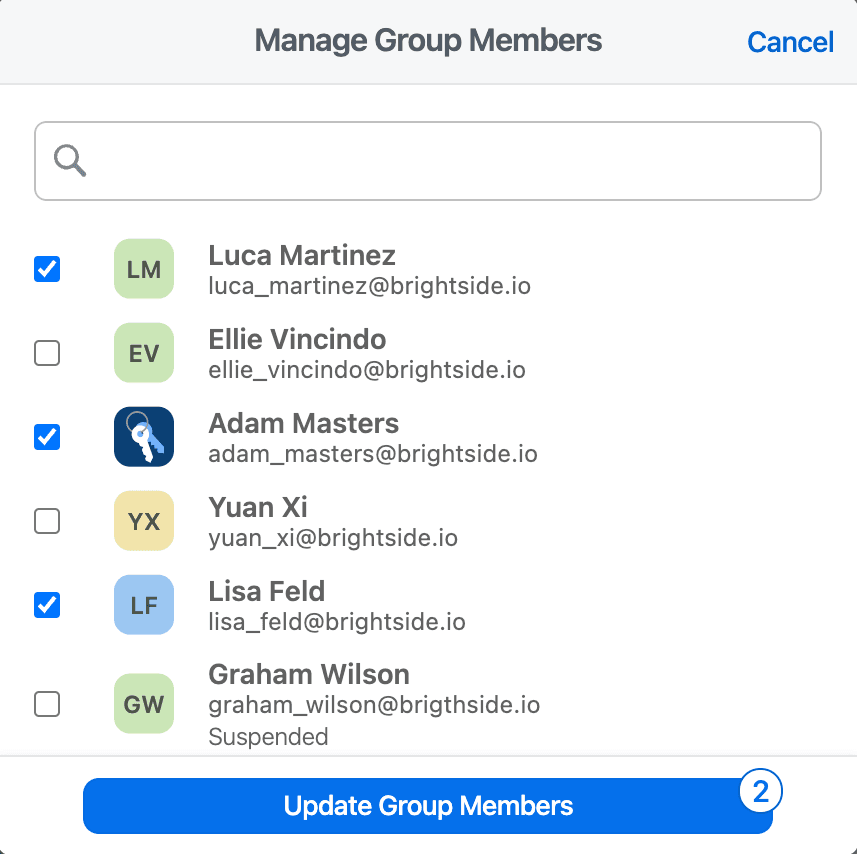
グループを任されていた人が異動する場合は、先に引き継ぎ先を決めます。メンバーの一覧から対象者のメニューを開くと、グループの管理担当にする操作と、グループから外す操作が並びます。管理担当が1人もいない状態で外すと、以後そのグループへの追加を管理者が代行することになります。
【注意】 自動プロビジョニングを使っている場合、対象のグループから外れてどのグループにも所属しない瞬間ができると、そのアカウントは一時停止されます。IDプロバイダー側で古いグループから外す処理が先に反映されると、この状態を通ります。全員が入るグループを別に1つ用意し、常にどこかに所属する形にしておけば起きません。設計はプロビジョニング運用の設計で扱います。
【注意】 Unlock with SSOを使っている場合、SSOの対象グループから外れた人は、アカウントパスワードでのサインインに自動では戻りません。復旧の手続きに入り、本人がアカウントパスワードを作った後、管理者が復旧を完了させるまで使えなくなります。SSOの対象を部署のグループで決めていると、異動の付け替えだけでこの状態になります。対象範囲の決め方は導入前の確認とロールアウト設計で扱います。
グループを変えても外れないもの
グループの付け替えで消えるのは、そのグループ経由で渡していた分だけです。次の3つは別に外す必要があります。
個別に付けたアクセス権
同じ保管庫に対して、個別のパーミッションとグループ経由のパーミッションの両方がある場合は、強い方が適用されます。グループから外しても個別の分が残っていれば、見える状態は変わりません。プロジェクトのために一時的に足したアクセス権は、この形で残りがちです。効き方は権限が強制される仕組みで扱います。
発行済みの共有リンク
その人が発行した共有リンクは、本人が異動しても有効なままです。リンクは保管庫のアクセス権と切り離されていて、所属が変わっても失効しません。前の部署の取引先へ渡したリンクが残っていないかは、監査ログから対象者で絞って確かめます。手順はアイテムの共有と共有リンクの統制で扱います。
従業員保管庫のアイテム
従業員保管庫は本人に付いて移動します。前の部署でしか使わないアイテムも一緒に移り、新しい部署の担当者からは見えません。異動は、共有保管庫へ移してもらう数少ない機会です。退職時にまとめてやると量が増えて漏れるので、ここで小さく片付けます。位置付けは従業員保管庫の位置付けで扱います。
規模で進め方を変える
異動と一口に言っても、1人の配置換えと組織改編では作業の性質が変わります。
1人の配置換え
チェックリストで足りる範囲です。新しいグループへ追加、前のグループから削除、個別のアクセス権の確認、環境と管理のパーミッションの確認の4つを、同じ順序で実施します。所要は数分です。
部署単位の移動
人ではなくグループ側から操作します。保管庫の責任者も一緒に動くことが多いため、保管庫の管理を持つ人の入れ替えを忘れないでください。責任者が不在の保管庫は、次の棚卸しで廃止の候補として扱われます。
組織の改編
既存のグループの名前を変えるか、新しく作って移すかを先に決めます。作り直すと保管庫のアクセス権を付け直す作業が発生し、名前を変えると過去に記録された操作を今の名前で読むことになります。改編の規模が小さいなら名前の変更、部門の統廃合を伴うなら作り直しが扱いやすくなります。
クレデンシャルを変えるかどうか
退職と違い、異動では必ずしも変更しません。判断の材料は3つです。前の部署と新しい部署で機密の区分が違うか、前の部署のアイテムを実際に使っていたか、出向や転籍のように社外に近い移動かどうかです。
実際に使っていたかどうかは使用状況レポートで確かめられます。最後に使った日が古ければ、変更の優先順位は下がります。作成した人が保管庫の管理を持つ保管庫しか出てこない点には注意が必要です。読み方は利用状況と定着のレポートで扱います。
変える場合も、一度に全部を変えようとすると止まります。業務上の重要度が高い保管庫から順に、担当者を決めて進めます。
変えたことを記録する
人の詳細にはアクティビティが並び、グループへの参加や保管庫の操作が時系列で残ります。組織全体で追うときは監査ログを使い、グループに参加するのようなイベントで絞ります。読み方は監査ログの読み方で扱います。
残らないのは、外さないと判断した分です。前の部署のアクセス権を引き継ぎのために残した、という記録は1Password側に置けません。判断した人と期限を自社の管理表に書いて、期限がきたら見直す形にしてください。
【運用のポイント】 異動の作業が抜ける原因のほとんどは、異動があったことが管理者に伝わらないことです。人事の異動情報を受け取る経路を先に決めてください。自動プロビジョニングを使っていればIDプロバイダー経由で自動的に反映されますが、個別のアクセス権と共有リンクは対象外です。毎月の定例で異動者の一覧を突き合わせる時間を取る方が確実です。