
保管庫に対して設定できるパーミッションは13あります。ただし、13全てが同じ強さで守られているわけではありません。暗号によって数学的に保証されるものから、アプリが画面上で隠しているだけのものまで、強制のされ方に3つの段階があります。この違いを知らないまま設計すると、実際には止められない操作を止めたつもりになってしまいます。このページでは3つの段階と、それぞれをどこまで信用していいかを説明します。
パーミッションは3つの方法で強制されます
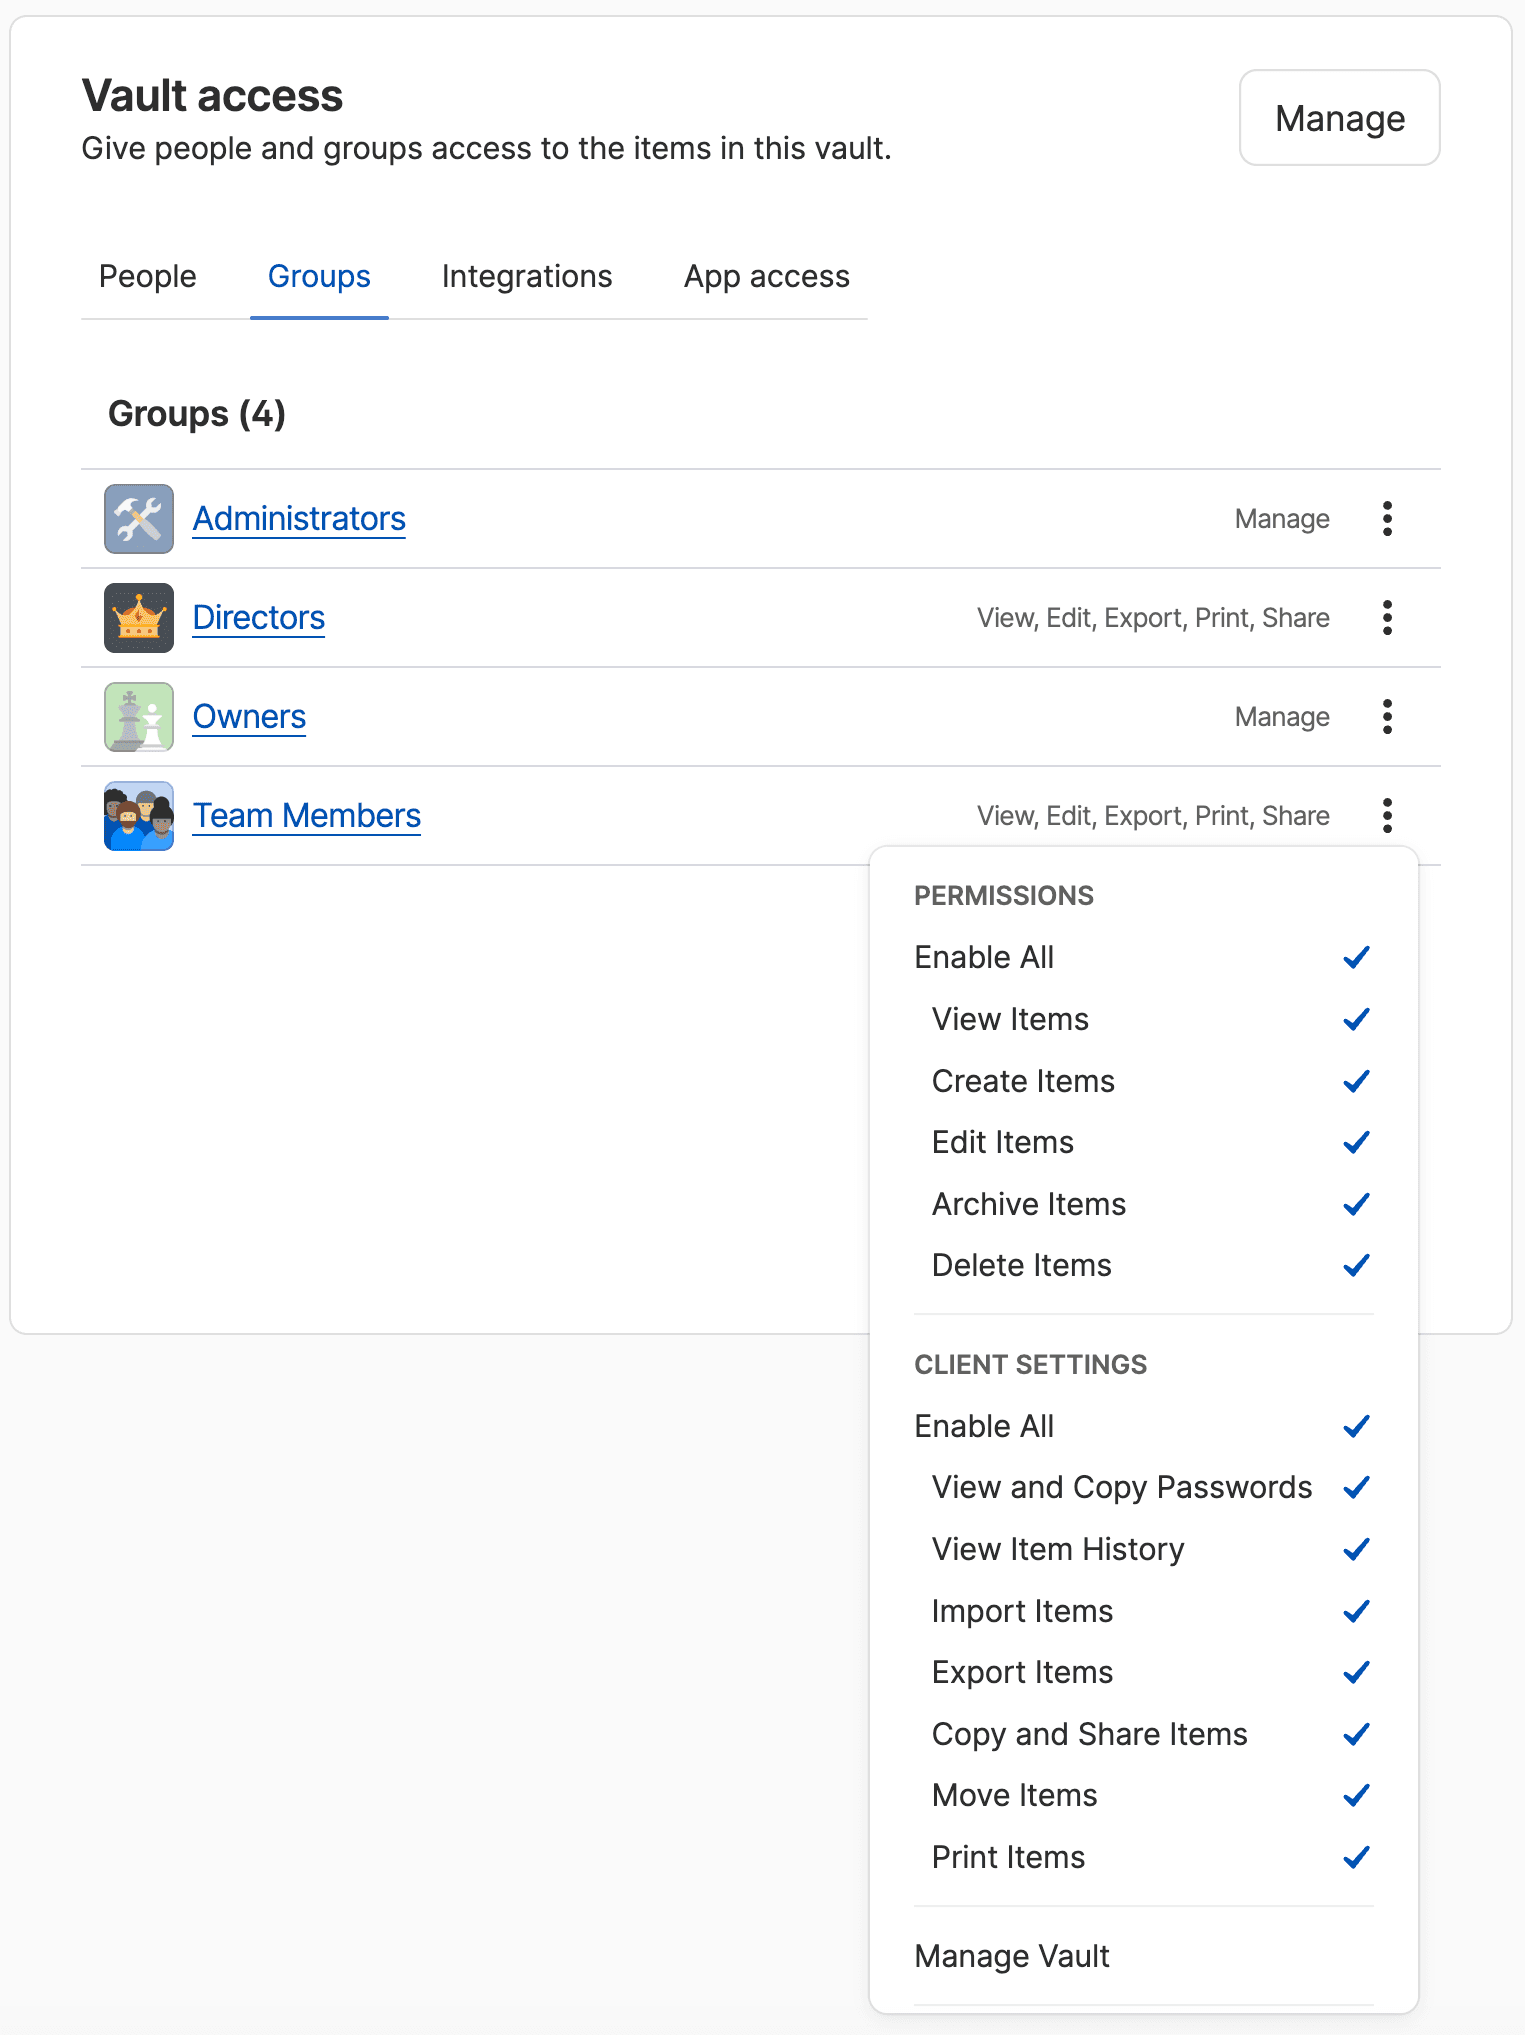
1Passwordは、保管庫のパーミッションを強い順に暗号、サーバーのポリシー、クライアントのポリシーの3つの方法で強制しています。どのパーミッションがどの方法で守られているかは、あらかじめ決まっています。設定画面でのまとまり(パーミッションとクライアント設定)とあわせて一覧にすると次の通りです。
| 保管庫のパーミッション | 画面上のまとまり | 強制の方法 |
|---|---|---|
アイテムを表示 | パーミッション | 暗号 |
アイテムの作成 | パーミッション | サーバー |
アイテムを編集 | パーミッション | サーバー |
アイテムをアーカイブする | パーミッション | サーバー |
アイテムを削除 | パーミッション | サーバー |
パスワードを表示してコピー | クライアント設定 | クライアント |
アイテム履歴を表示 | クライアント設定 | クライアント |
アイテムのインポート | クライアント設定 | サーバー |
アイテムのエクスポート | クライアント設定 | クライアント |
アイテムをコピーして共有 | クライアント設定 | クライアント |
アイテムを移動 | クライアント設定 | 記載なし |
アイテムの印刷 | クライアント設定 | クライアント |
保管庫の管理 | まとまりの外 | サーバー |
まとまりと強制の方法が対応していない行が2つあります。アイテムのインポートとアイテムを移動です。この2行がこのページの要点になります。
暗号で強制されるパーミッション
暗号で強制されるのはアイテムを表示だけです。保管庫の暗号鍵を持っている人しか中身を読めません。これはソフトウェアの設定ではなく、鍵を持っているかどうかという事実の問題です。バックドアを仕込んでも、実装の欠陥を突いても越えられません。1Password自身も鍵を持たないため、1Passwordの側から読み取ることもできません。
ここで注意が要るのは、読み取りを与える操作と取り消す操作が対称ではないことです。読み取りを取り消す操作はサーバーで強制されます。いったん保管庫を共有した相手からは、暗号のレベルでは読み取り権を取り上げられません。
【注意】 保管庫から人を外しても、その人が過去に見たクレデンシャルが無効になるわけではありません。退職や委託契約の終了では、保管庫のアクセス権を外すことに加えて、その保管庫に入っていたパスワードを変更してください。アクセス権の削除だけで対応を終えている組織は少なくありません。
サーバーで強制されるパーミッション
サーバーで強制されるのは6つです。読み取りができる人は保管庫の暗号鍵を持っていますが、書き込みや管理の操作はサーバーが受け付けません。パーミッションのない変更を送っても、サーバー側で拒否されます。
この方式は、ほとんどのオンラインサービスが採用している水準です。実運用では十分に安全ですが、暗号による強制と違って数学的な保証はありません。サーバーを預かる側が正しく動いていることが前提になります。
クライアントで強制されるパーミッション
クライアントで強制されるのは5つです。復号したデータは既に利用者の端末上にあり、アプリがそれを画面に出さないようにしているだけです。
例えばパスワードを表示してコピーを外すと、アプリの画面ではパスワードが伏せ字になります。しかし、ウェブページの入力欄に自動入力してからページ側で表示させれば、値そのものは読み取れます。手間はかかりますが、技術的な障壁はありません。
このため、クライアントで強制されるパーミッションは、信頼している相手のうっかりを防ぐ仕組みとして使ってください。敵対的な行為や情報の持ち出しを止める用途には使えません。持ち出しを本当に止めたいのであれば、保管庫を分けて読み取り自体を与えないのが唯一の方法です。
分類を読むときの注意点
設定画面のパーミッションとクライアント設定という区分は、強制の段階とは別の分け方です。後ろのまとまりが弱いという意味ではありません。冒頭の一覧でアイテムのインポートが行の中で食い違っているのはそのためです。このパーミッションはクライアント設定側に置かれていますが、強制の段階はサーバーです。
同じ12件が、ポリシーの共有と許可ではコアアクセス権とセカンダリ許可という別の見出しで分かれて表示されます。並びも中身も同じです。組織全体の既定値を決めるのがポリシー側で、保管庫ごとに相手を選んで与えるのが保管庫とグループの画面です。
分類のラベルは、そのパーミッションを守っている層のうち最も強いものを示しています。実際には多くのパーミッションが複数の層で同時に守られています。読み取りが分かりやすい例です。読み取り権のない人は保管庫の暗号鍵を持っていません。それに加えて、サーバーは暗号化されたデータを送りませんし、クライアントもそのデータを要求しません。3つの層が重なっています。仮にクライアントが要求し、サーバーが送ってしまったとしても、鍵がないので復号できません。だから読み取りは暗号で強制されると分類されます。
【注意】
アイテムを移動は、13のパーミッションのうち1つだけ、どの段階で強制されるかが明らかになっていません。強度を確かめられないパーミッションなので、持ち出しを止めたい保管庫では有効にしない前提で設計してください。
設計にどう反映するか
3つの段階の違いは、保管庫の設計とアクセス権の見直しの手順に直結します。
機密度で保管庫を分ける
同じ保管庫の中でパーミッションを細かく調整しても、読み取りを与えた時点で中身は相手の端末に渡っています。見せてはいけない情報がある場合は、パーミッションを絞るのではなく保管庫を分けてください。パーミッションによる制御が意味を持つのは、読み取りを与えていい相手に対してだけです。
アクセス権を外したら、クレデンシャルも変える
退職、異動、委託先の契約終了では、アクセス権の削除とパスワードの変更を1組の作業として扱ってください。どの保管庫にどのクレデンシャルが入っているかを把握していないと、この判断ができません。保管庫の分割と命名を先に整えておくと、変更範囲がそのまま決まります。
クライアント強制のパーミッションは抑止として使う
アイテムのエクスポートやアイテムの印刷を外す設定には意味があります。無意識の持ち出しを減らし、意図的な操作を必要にすることで、監査ログ上の痕跡も残りやすくなります。統制の記録としても有効です。ただし、これらを外したことをもって情報の持ち出しを防止していると社内で説明するのは避けてください。監査や顧客のセキュリティー審査で説明を求められたときに、根拠が崩れます。
【運用のポイント】 社内向けの説明資料を作るときは、3つの段階をそのまま並べるのではなく、読み取りを与えるかどうかが最大の分岐であると伝えてください。読み取りを与えた後の制御は全て程度の問題になります。